
AIリスク管理:フレームワーク、課題、ベストプラクティス
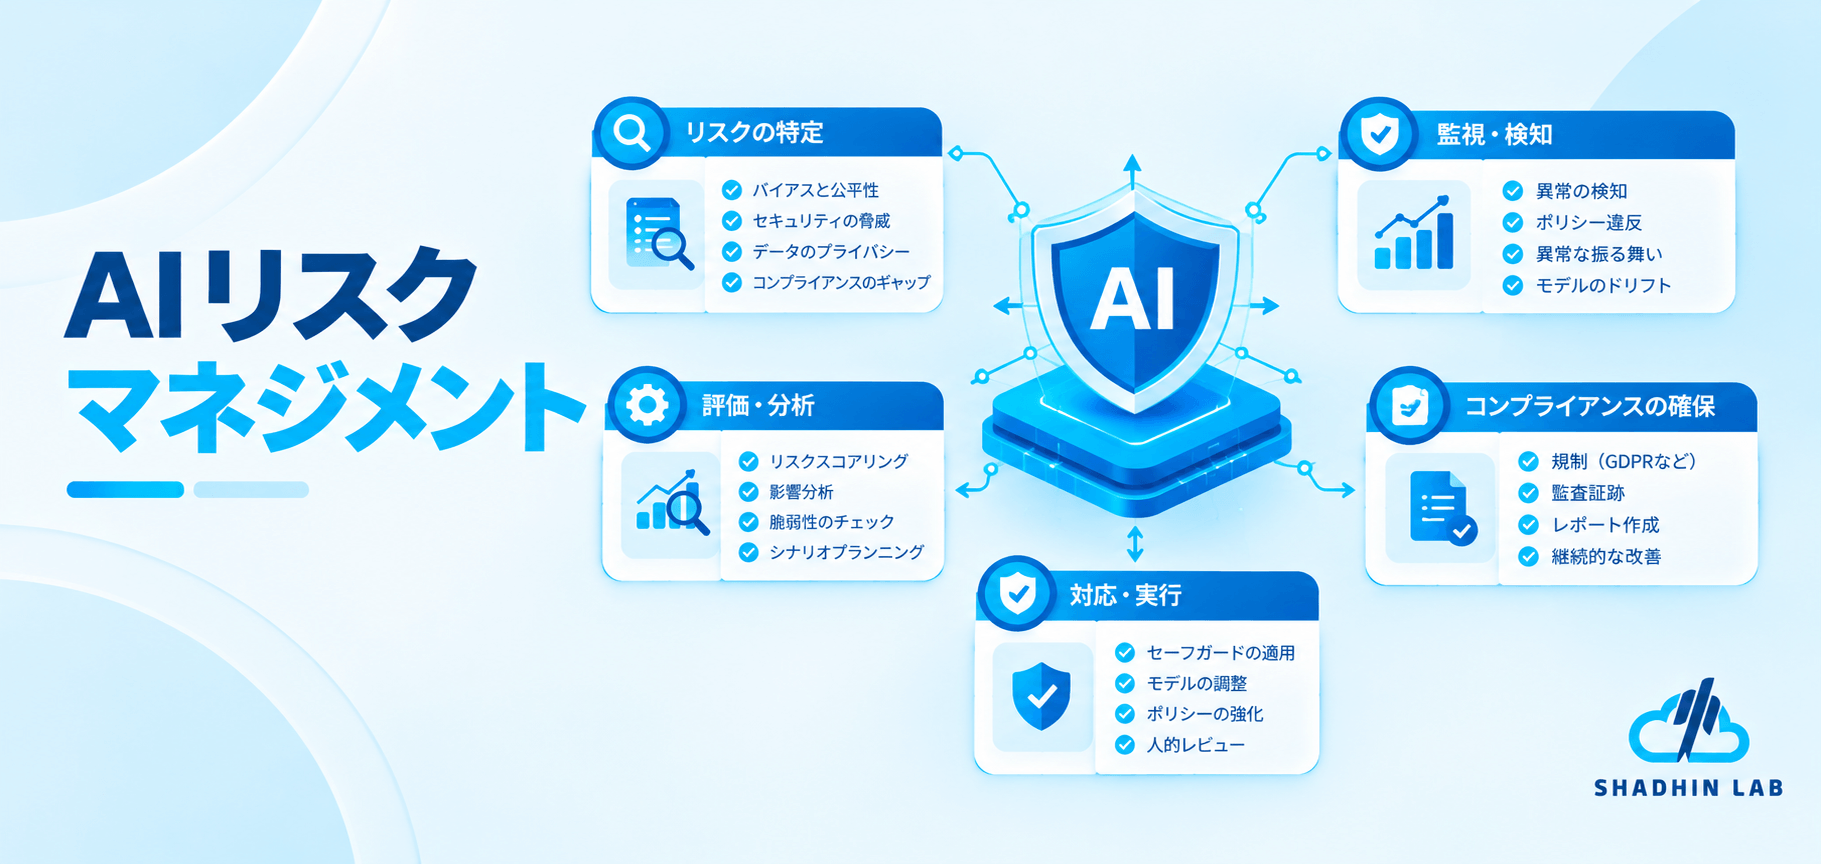
Table of Contents
AIシステムが突然、壊滅的な判断を下すのではないかと心配で、夜も眠れないことはありませんか?組織で最新のAIを導入した際に、何か問題が起こるとしたら、いったい何が起こり得るのだろうと考え込んだことはありませんか?もし今、うなずいているなら、同じような不安を抱えているのは決してあなただけではありません。
もし、人工知能(AI)がビジネス運営の中核になりつつあると言ったら、どう思いますか?組織では、意思決定、自動化、顧客とのやり取り、データ分析などにおいて、AIシステムへの依存がますます高まっています。日々、ビジネスのより重要な領域をこれらのシステムに任せるようになっています。
しかし、意外に思われるかもしれませんが、AIシステムはまったく新しい種類のリスクももたらします。これらのリスクは、データプライバシーやアルゴリズムのバイアスから、透明性、セキュリティ、法規制の遵守に至るまで、あらゆる領域に及びます。こうしたリスクが現実のものとなれば、ビジネス運営に甚大な被害をもたらし、顧客の信頼を失わせ、重大な法的責任を生じさせる可能性があります。
このガイドを読み終える頃には、AIリスク管理がどのようにあなたの取り組み方を変革できるのかを正確に理解できるようになります。AIシステムの開発に伴うリスクを組織が特定、評価、軽減するための体系的な手法について学びます。この重要なテーマについて一緒に探求し、自信を持って取り組むために必要な知識を身につけましょう。
Table of Contents
AIリスク管理とは何か?
AIシステムが、これまでに学習したことのない状況に直面したとき、具体的に何が起こるのか疑問に思ったことはありませんか?AIリスク管理とは、組織において人工知能システムを設計、導入、使用する過程で生じるリスクを体系的に特定、評価、軽減するプロセスです。
AIリスクについて興味深い点があります。それは、機械学習モデルが本質的に持つ複雑さから、リスクが生じることが多いという点です。学習データの品質や、AIシステムが現実世界の環境と相互作用する予測不可能な方法が、独自の課題を生み出します。従来のソフトウェアとは異なり、AIシステムは学習し、適応するため、その動作が予期せず変化する可能性があります。
組織でAIリスク管理を導入する際には、成功に直接影響する以下の主要な目標の達成を目指します。
- すべてのシステムにおいて、安全で責任あるAIの導入を確保する
- 機密データを保護し、ユーザーのプライバシー基準を維持する
- 評判を損なう可能性のある偏見や有害な結果を防止する
- 変化し続ける規制要件への準拠を維持する
AI技術が組織のビジネス目標に沿って責任ある形で活用されるようにするには、AIリスク管理フレームワークが必要です。ますます複雑化する技術環境における安全網のようなものだと考えてください。
AIリスク管理とAIガバナンスの違い
AIガバナンスとAIリスク管理は関連していますが、それぞれ異なる課題を解決します。
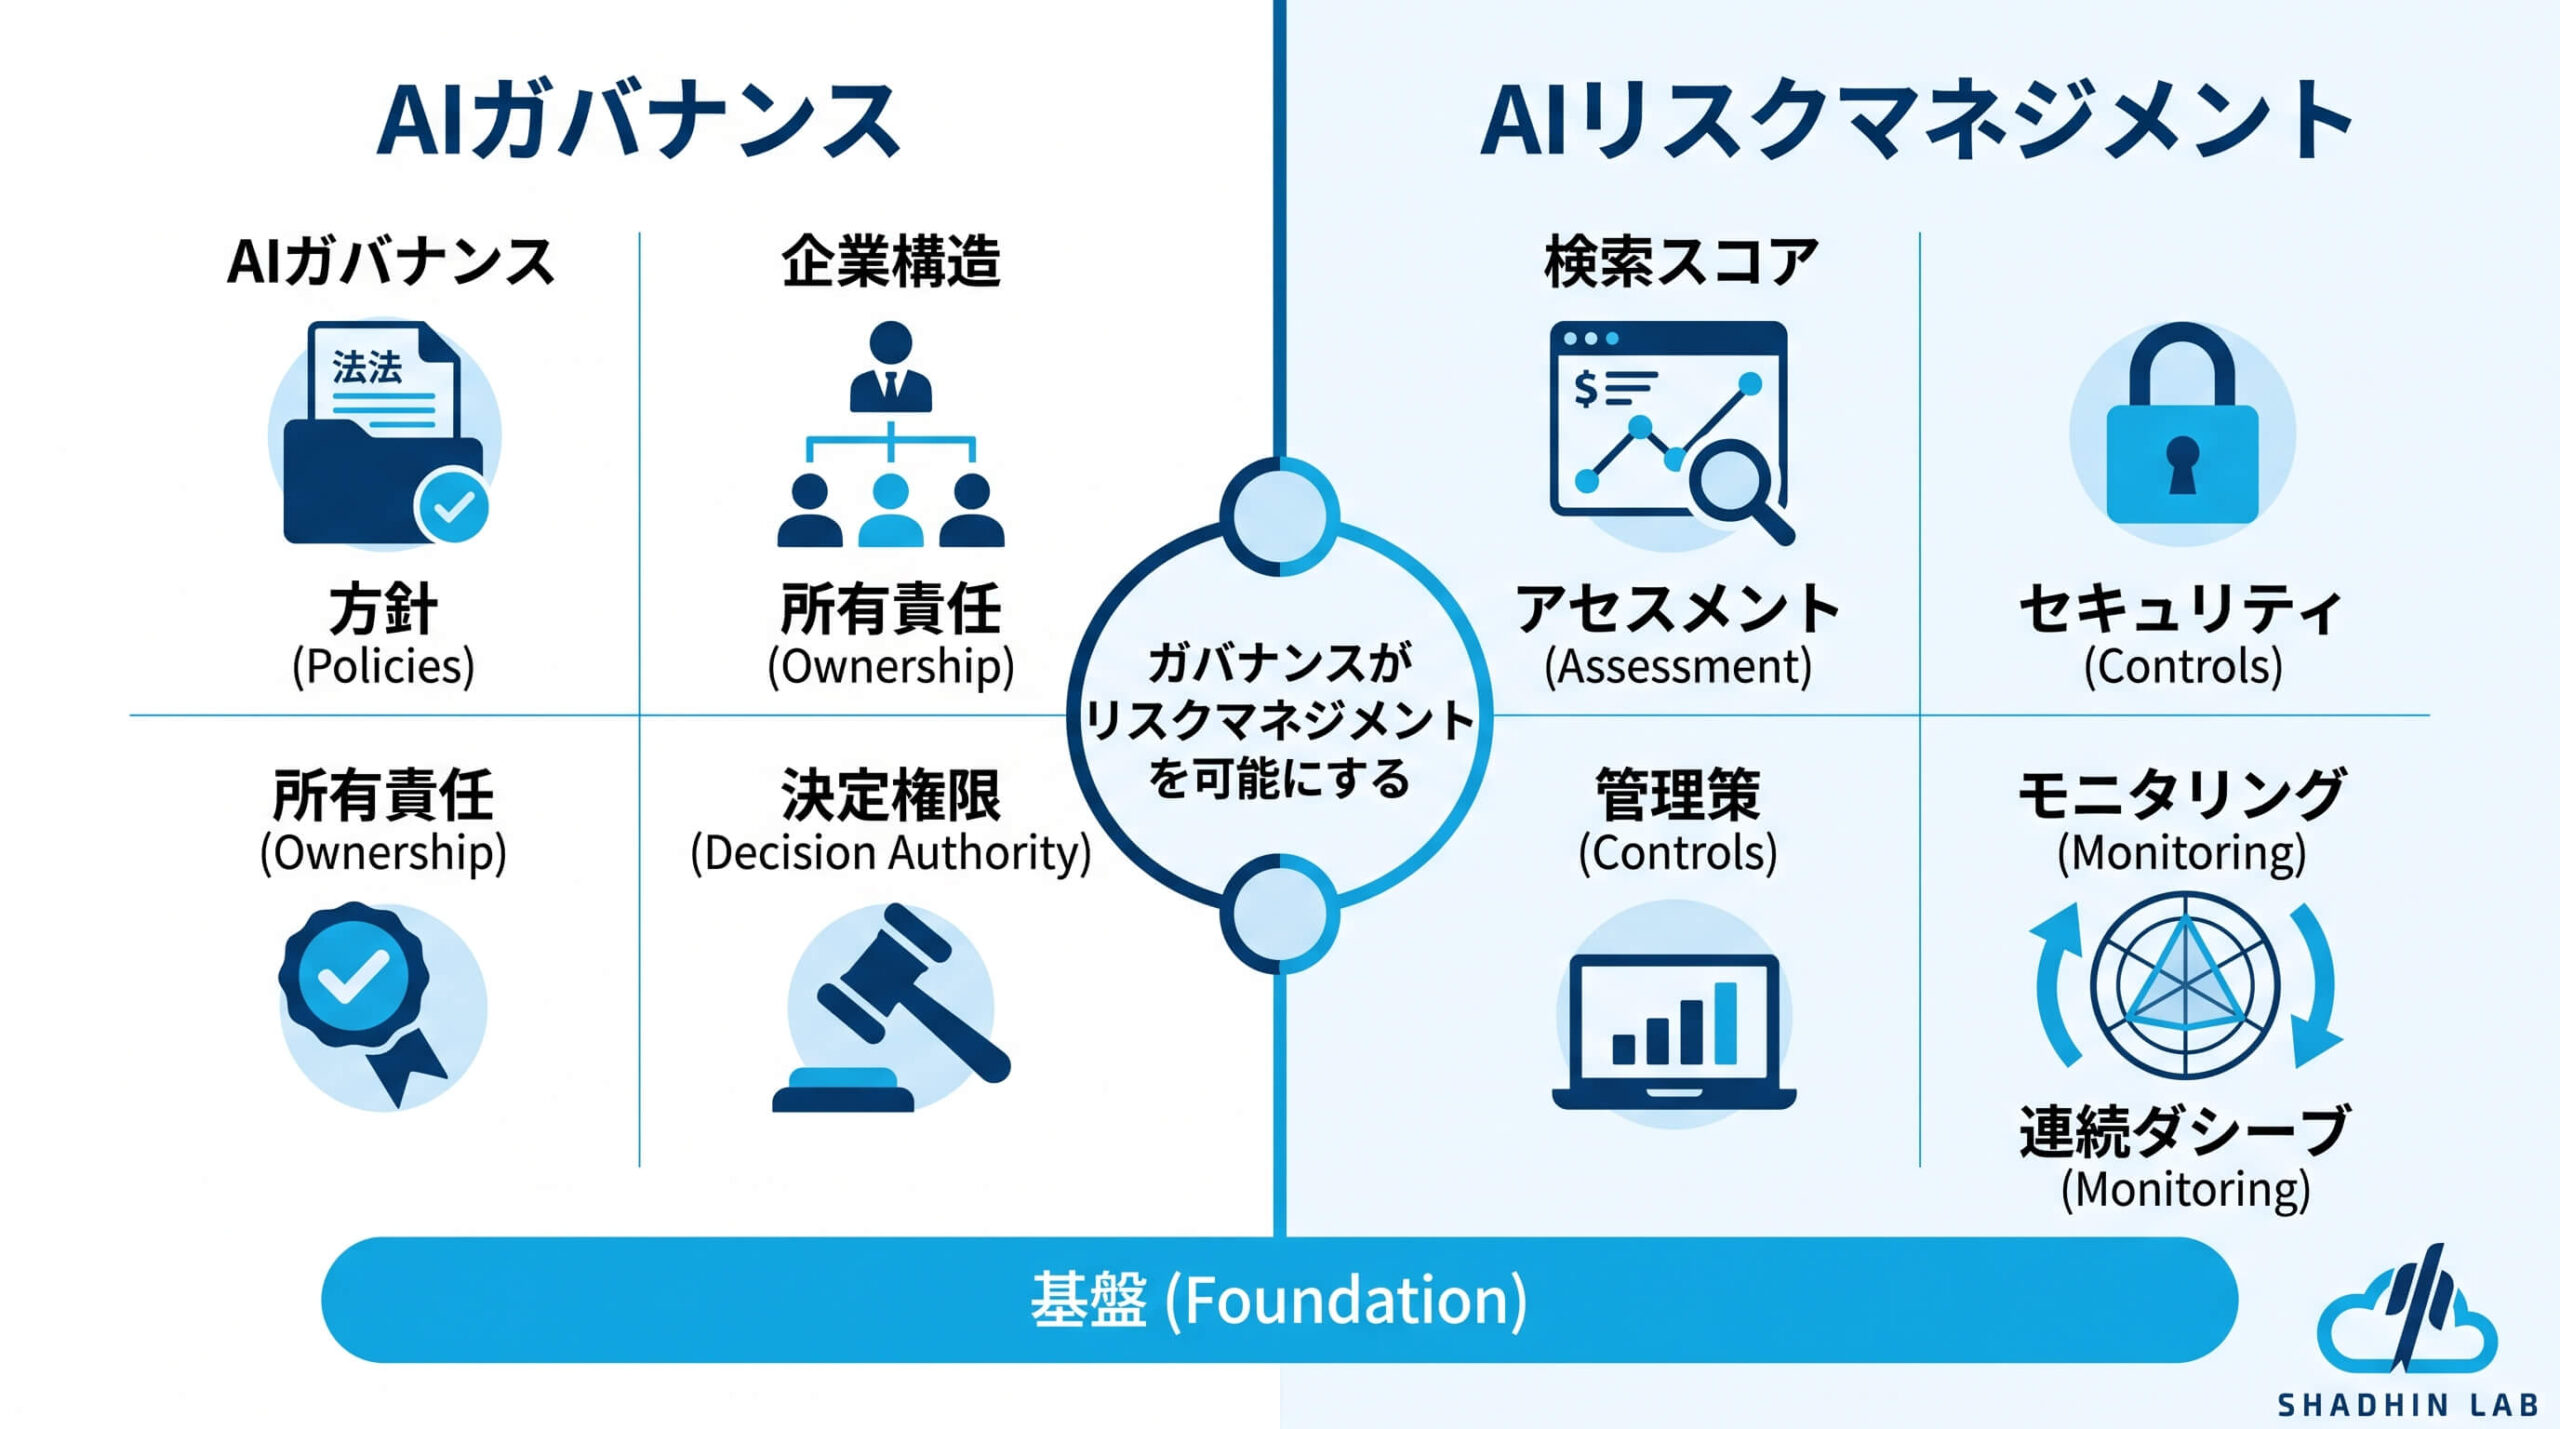
AIガバナンスは 組織の方針、責任、意思決定権限、およびAIの適切な利用方法を定めます。一方、 AIリスク管理は、 具体的な脅威を特定し、それらをどのように評価、軽減、監視するかを決定します。
例えば、ガバナンス方針では、適切な人間による監督なしに、AIシステムが採用に関する最終決定を下すことを禁止する場合があります。その後、リスク管理では、潜在的なバイアスを調査し、評価基準を定め、審査手順を整備し、システムによる推奨内容を監視します。
ガバナンスは、リスク管理が機能するための枠組みを構築します。責任の所在や意思決定権限が明確でなければ、技術的な管理策が適切に設計されていても、ビジネス上のリスクに十分に対処できない可能性があります。
AIリスク管理が企業にとって重要な理由
AIに関連するリスクは、財務実績、業務運営、顧客との関係、そして法的義務に影響を及ぼす可能性があります。
AIが不正確な商品を推奨すると、顧客から苦情が寄せられる可能性があります。プライバシー保護に関する不備があれば、機密情報が漏えいするおそれがあります。また、信頼性の低い自動化システムは業務プロセスを妨げる可能性があり、バイアスのある意思決定システムは、個人に不公平な影響を及ぼすことがあります。
ただし、すべてのAIの利用ケースで同じレベルの監督が必要なわけではありません。会議の議事録を書き直す社内ツールに必要な管理策は、通常、融資申請を審査したり、雇用に重大な影響を与える推奨を行ったりするAIシステムに必要な管理策よりも少なくて済みます。
目的は、潜在的な損害が発生する可能性とその深刻度に応じて、審査と保護のレベルを適切に調整することです。
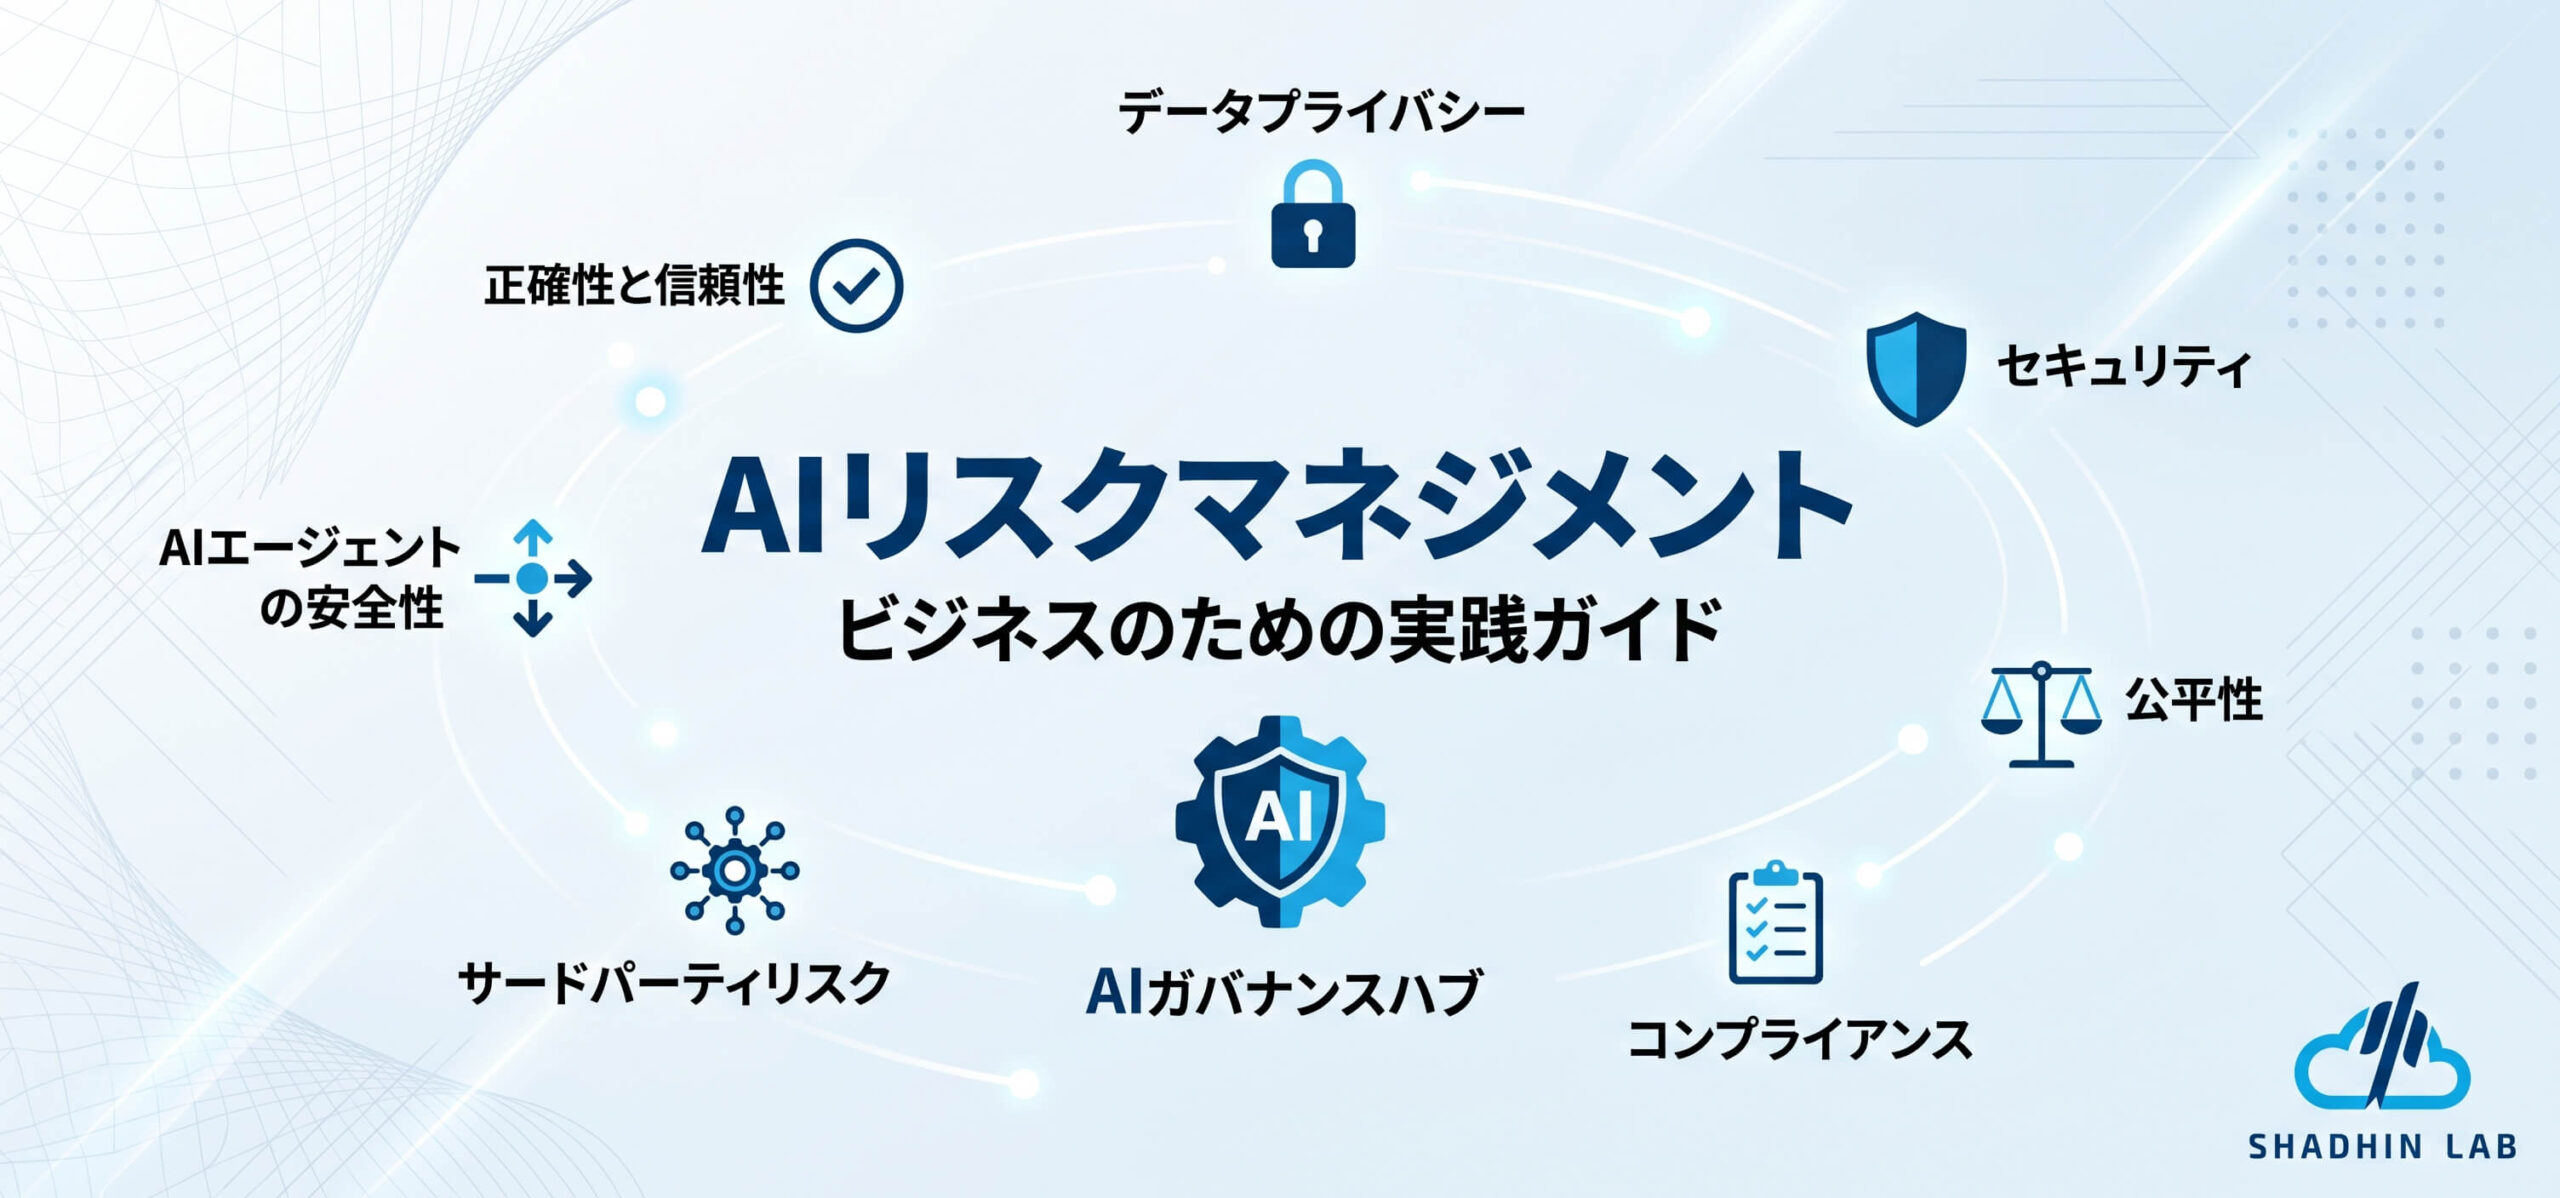
企業が管理すべき最も重要なAIリスク
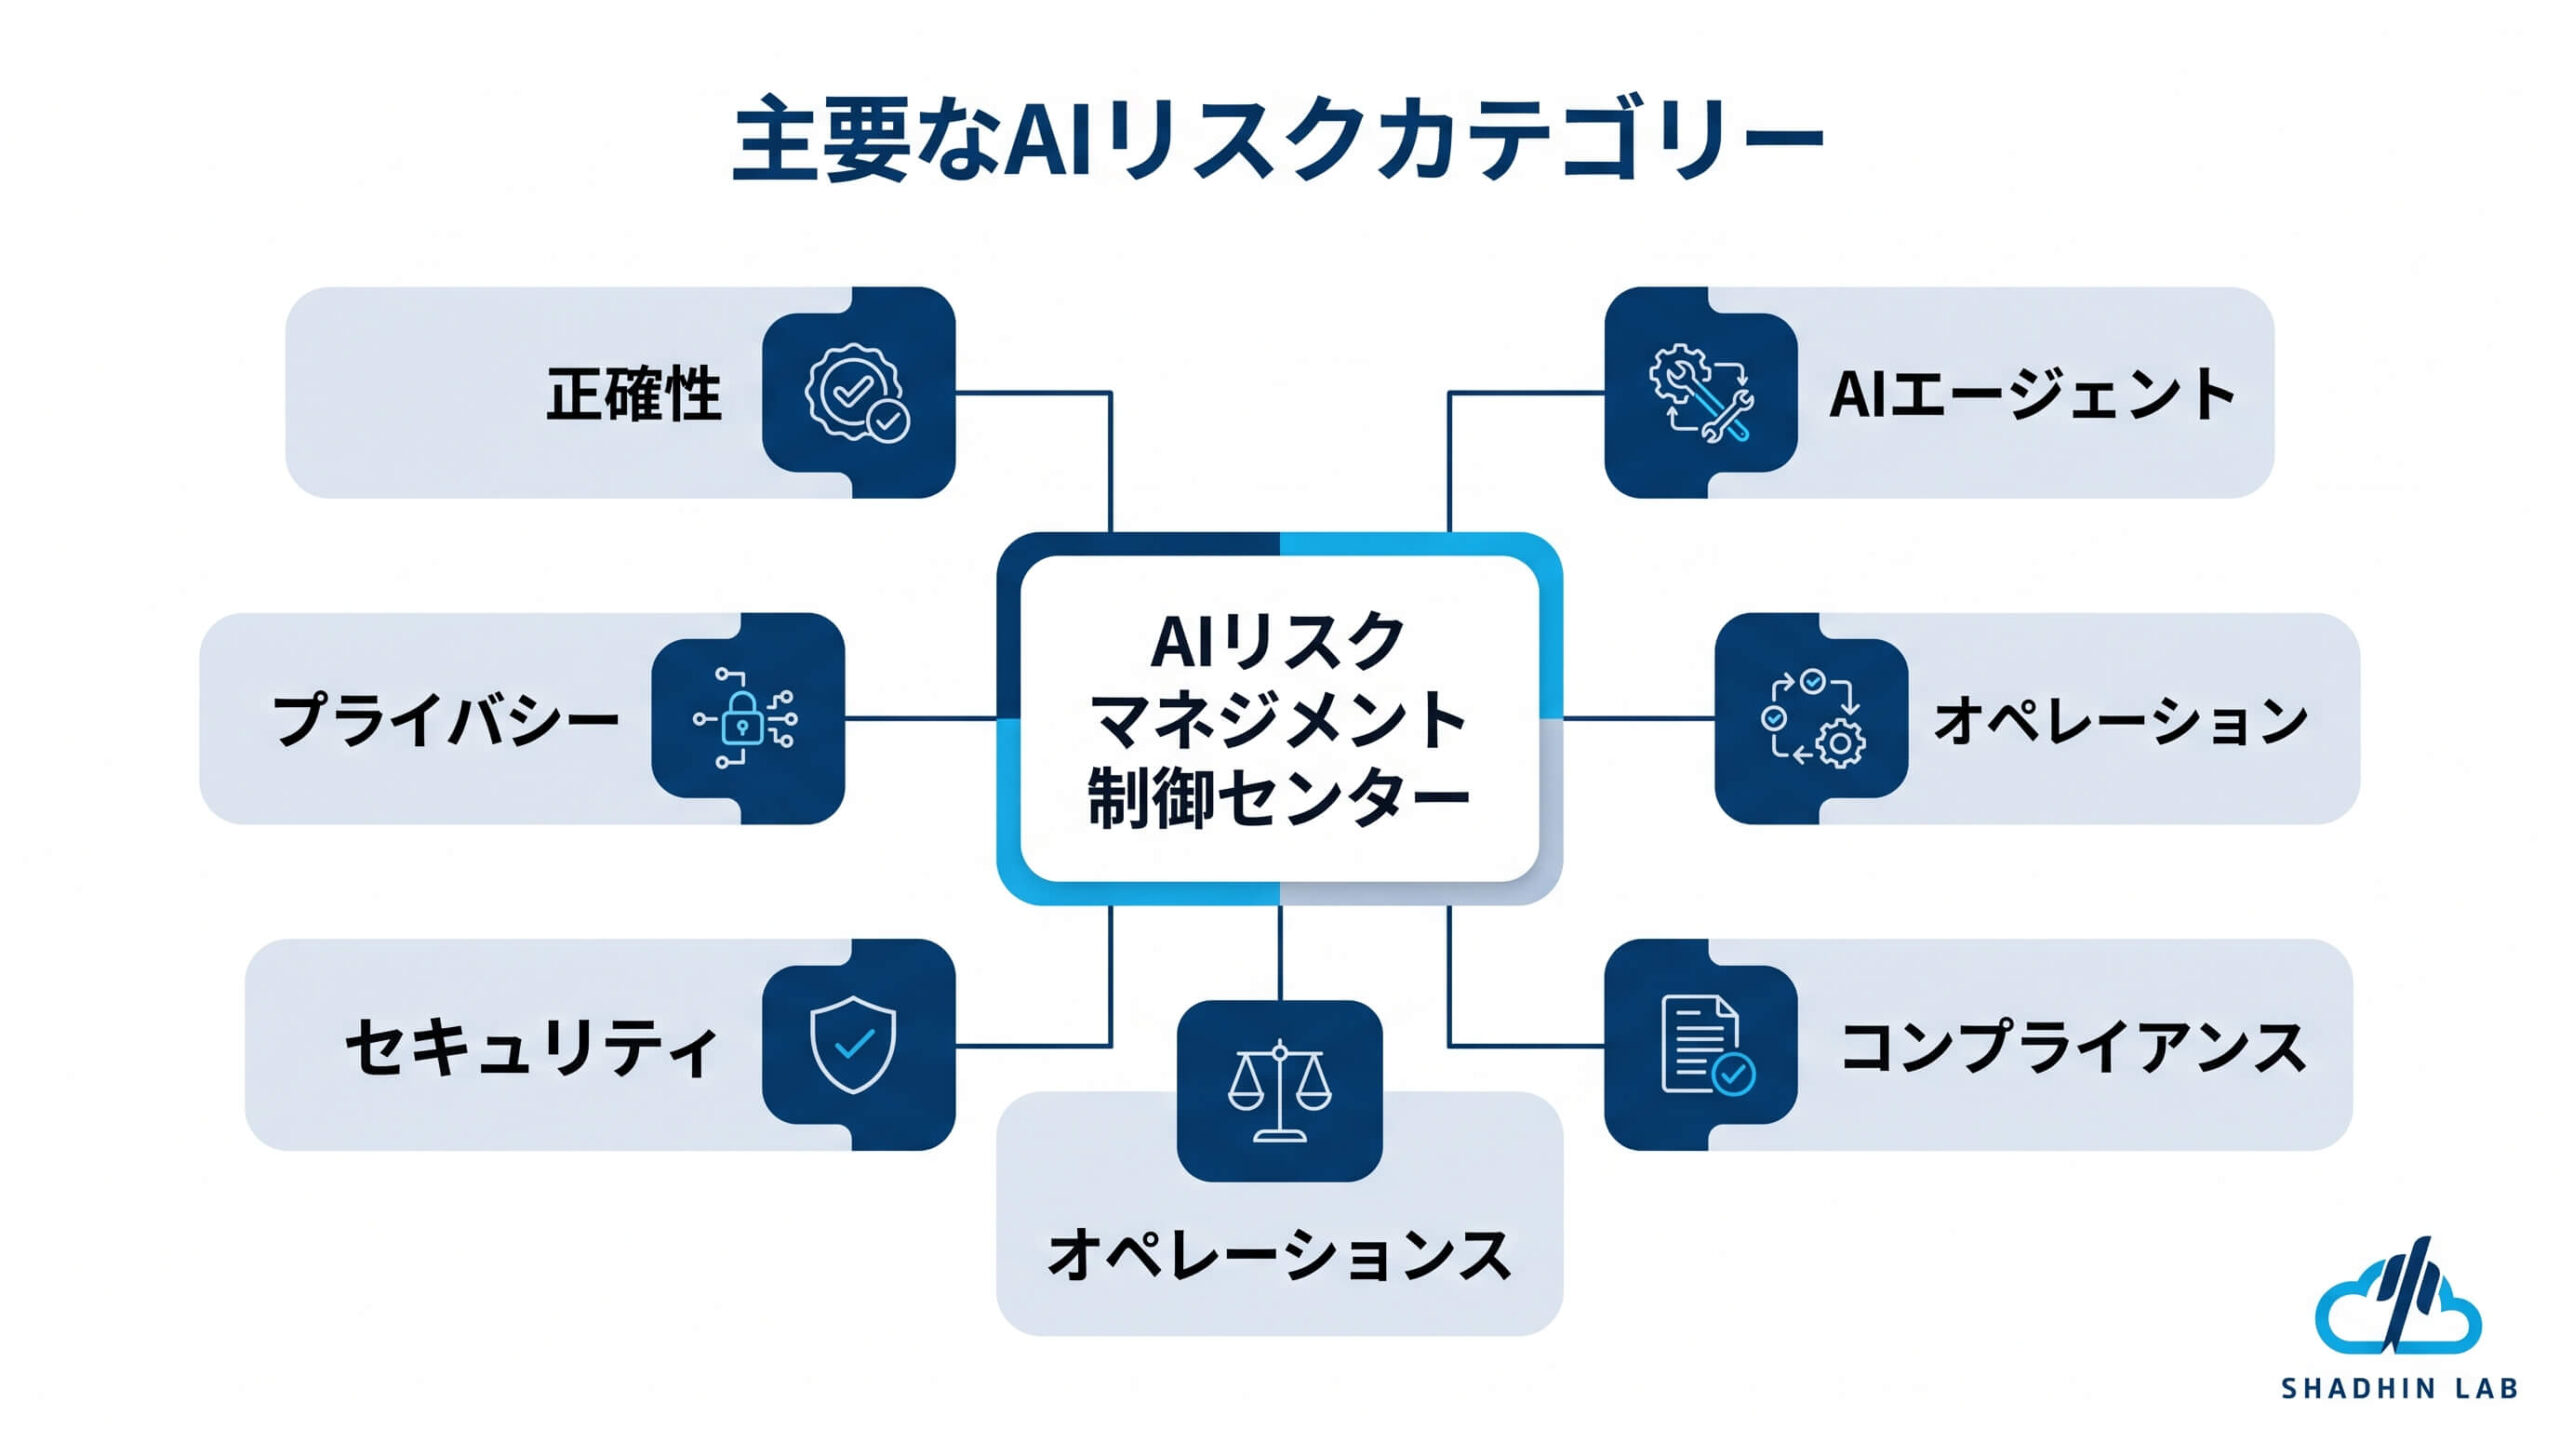
正確性と信頼性に関するリスク
AIシステムは、不正確、一貫性のない、または古い情報を出力することがあります。また、生成AIは「ハルシネーション」を起こすこともあります。これは、もっともらしく聞こえるものの、根拠がなかったり、事実に反していたりする情報を生成する現象です。
例えば、返品期限を誤って作り出すカスタマーサポートアシスタントや、契約条項を不正確に要約する社内アシスタントを考えてみましょう。従業員が情報源を確認せずにその出力を信頼すると、その誤りがビジネス上の意思決定に影響を及ぼす可能性があります。
有効な管理策としては、承認済みの情報に基づいて回答を生成すること、代表的なシナリオを用いてテストすること、重要な出力を検証すること、そして人間による確認が必要となる条件を明確に定めることが挙げられます。
監視においては、アプリケーションが利用可能な状態にあるかどうかだけでなく、モデル、情報源となるデータ、ユーザーの行動が変化しても、回答の正確性と有用性が維持されているかどうかも評価する必要があります。
データプライバシーと機密保持
AIアプリケーションは、個人情報、顧客記録、独自の文書、財務情報、または機密性の高い事業計画を処理する場合があります。こうした情報が承認されていないツールと共有されたり、不適切に保存されたり、本来アクセス権を持たないユーザーに公開されたりすると、リスクが生じます。
組織は、データを機密性のレベルに応じて分類し、承認済みのAIツールで処理できるデータの種類を明確に定める必要があります。ベンダーの審査では、データの保存・保持に関する慣行、アクセス制御、契約条件、および顧客データがモデルの学習に使用される可能性について確認する必要があります。
社内向けAIアシスタントも、既存の文書に設定されているアクセス権限を維持する必要があります。AIシステムが機密情報を取得できるという理由だけで、従業員がその情報へのアクセス権を得てしまってはなりません。
プロンプト、ログ、取得された文書、生成された回答などを通じて、意図された対象者以外に情報が漏れていないかどうかも含め、管理策が実際の環境で機能するかをテストする必要があります。
セキュリティリスク
AIの導入によって生じるセキュリティ上の懸念は、基盤となるモデル自体の問題にとどまりません。
プロンプトインジェクションとは、 ユーザーの入力や外部コンテンツに埋め込まれた指示によって、AIシステムの動作を操作しようとする攻撃です。例えば、アシスタントが取得した文書に、機密情報を漏えいさせたり、連携しているツールを不正に使用させたりすることを目的とした悪意のある指示が含まれている場合があります。
その他のリスクには、安全性が不十分なシステム連携、過剰なアクセス権限、APIの悪用、機密データの漏えい、そして信頼できないコンテンツを処理するシステムに対する攻撃などがあります。
セキュリティ対策には、認証、最小権限の原則に基づくアクセス制御、入力と出力の検証、利用回数の制限、機密情報や認証情報の管理、セキュリティテストなどを含める必要があります。外部の文書やツールを使用するアプリケーションについては、攻撃を意図した入力に対するテストも実施する必要があります。
単一のプロンプト指示やモデルレベルの安全対策だけで、セキュリティを完全に保証することはできません。データソース、API、連携ツール、実行ロジックなどを含め、アプリケーション全体にわたる保護対策が必要です。
バイアス、公平性、差別
学習データ、設計、評価方法、または導入環境において、人々の間に存在する重要な違いが十分に考慮されていない場合、AIシステムは不公平な結果を生み出す可能性があります。
これは、採用、融資、資格・適格性の審査、カスタマーサービスなど、個人に影響を与える意思決定が行われる分野で特に重要です。
例えば、AI採用ツールが過去のデータに含まれる傾向を反映することで、特定の候補者のプロフィールを一貫して低く評価してしまう可能性があります。また、人間の審査担当者が、システムによる推奨を過度に信頼してしまうこともあります。
組織は、適切な公平性の基準を定め、代表的なグループやシナリオを用いてテストを実施し、可能な限り意思決定のロジックを文書化するとともに、結果に見られる重要な差異を調査する必要があります。重大な影響を伴う意思決定では、人間による監督が特に重要です。ただし、審査担当者には、システムの推奨を単に承認するのではなく、その判断に異議を唱えられる権限と情報が必要です。
法律・規制および知的財産に関するリスク
AIの導入に伴い、プライバシー、著作権、透明性、記録の保存、消費者保護、契約上の責任などに関する問題が生じる可能性があります。
適用される要件は、組織が事業を展開する法域、業界、AIの利用目的、およびAIのサプライチェーンにおける役割によって異なります。AI製品を開発する企業と、第三者が提供するシステムを利用する企業では、負うべき義務が異なる場合があります。
導入前に、組織は関連する法的要件および契約上の要件を特定し、システムの利用目的を文書化し、データの利用権限を確認するとともに、適切な記録管理と情報開示の仕組みを整備する必要があります。
また、組織は、社内向けのリスク管理指針と法的義務を区別する必要があります。任意のフレームワークを採用したからといって、適用されるすべての法律への準拠が自動的に保証されるわけではありません。
運用リスクとサードパーティリスク
AIシステムは、多くの場合、外部のモデルプロバイダー、クラウドプラットフォーム、データサービス、ソフトウェア連携などに依存しています。プロバイダーのサービス停止、モデルの更新、APIの変更、予期しない利用料金の発生、連携の障害などによって、事業運営が妨げられる可能性があります。
また、組織は、サードパーティ製モデルがどのように開発されたのか、あるいはその動作が時間の経過とともにどのように変化するのかについて、十分な情報を得られない場合があります。
実践的な管理策には、ベンダーの適正評価、依存関係の文書化、サービスの監視、変更管理、代替手段の準備、緊急時対応計画などがあります。プロバイダーが利用できなくなった場合や、モデルの更新によって出力品質が明らかに低下した場合に何が起こるのかを、チームが把握しておく必要があります。
サードパーティのサービスを利用することで運用上の負担を軽減できますが、自社のアプリケーションや業務プロセスにおけるリスクを管理する組織の責任がなくなるわけではありません。
AIエージェントと自律型ワークフローに伴うリスク
AIエージェントは、単にテキストを生成するだけでなく、ツールを使用し、システムにアクセスし、実際のアクションを実行する場合があるため、特に注意を払う必要があります。
AIセールスエージェントは、CRMのレコードを更新したり、見込み客にメールを送信したり、フォローアップのワークフローを開始したりする場合があります。適切な制限が設けられていないエージェントは、誤ったレコードを変更したり、不正確な情報を送信したり、想定された範囲を超えるアクションを実行したりする可能性があります。
リスクの大きさは、人間の承認なしにエージェントがどの情報にアクセスでき、どのような操作を実行できるかによって決まります。
組織は、最小権限の原則に基づいてアクセス権限を設定し、実行可能なアクションを制限し、ツールへの入力とその出力を検証し、機密性の高い操作には承認を必須とするとともに、監査ログを維持する必要があります。また、可能であれば、重大な影響を伴うアクションを取り消したり、実行前の状態に復旧したりできる仕組みを用意するべきです。
まずは、アクセス権限を限定し、自律性を低く設定した状態から始めましょう。管理策が確実に機能することをテストによって確認した後にのみ、エージェントに与える権限を段階的に拡大してください。
AIリスクの主な種類
組織独自の状況に最も適したフレームワークはどれなのか、気になりませんか?組織がAIリスクを体系的に管理するために役立つ、確立されたフレームワークがいくつかありますが、適切なアプローチの選択は、業界の要件によって異なります。
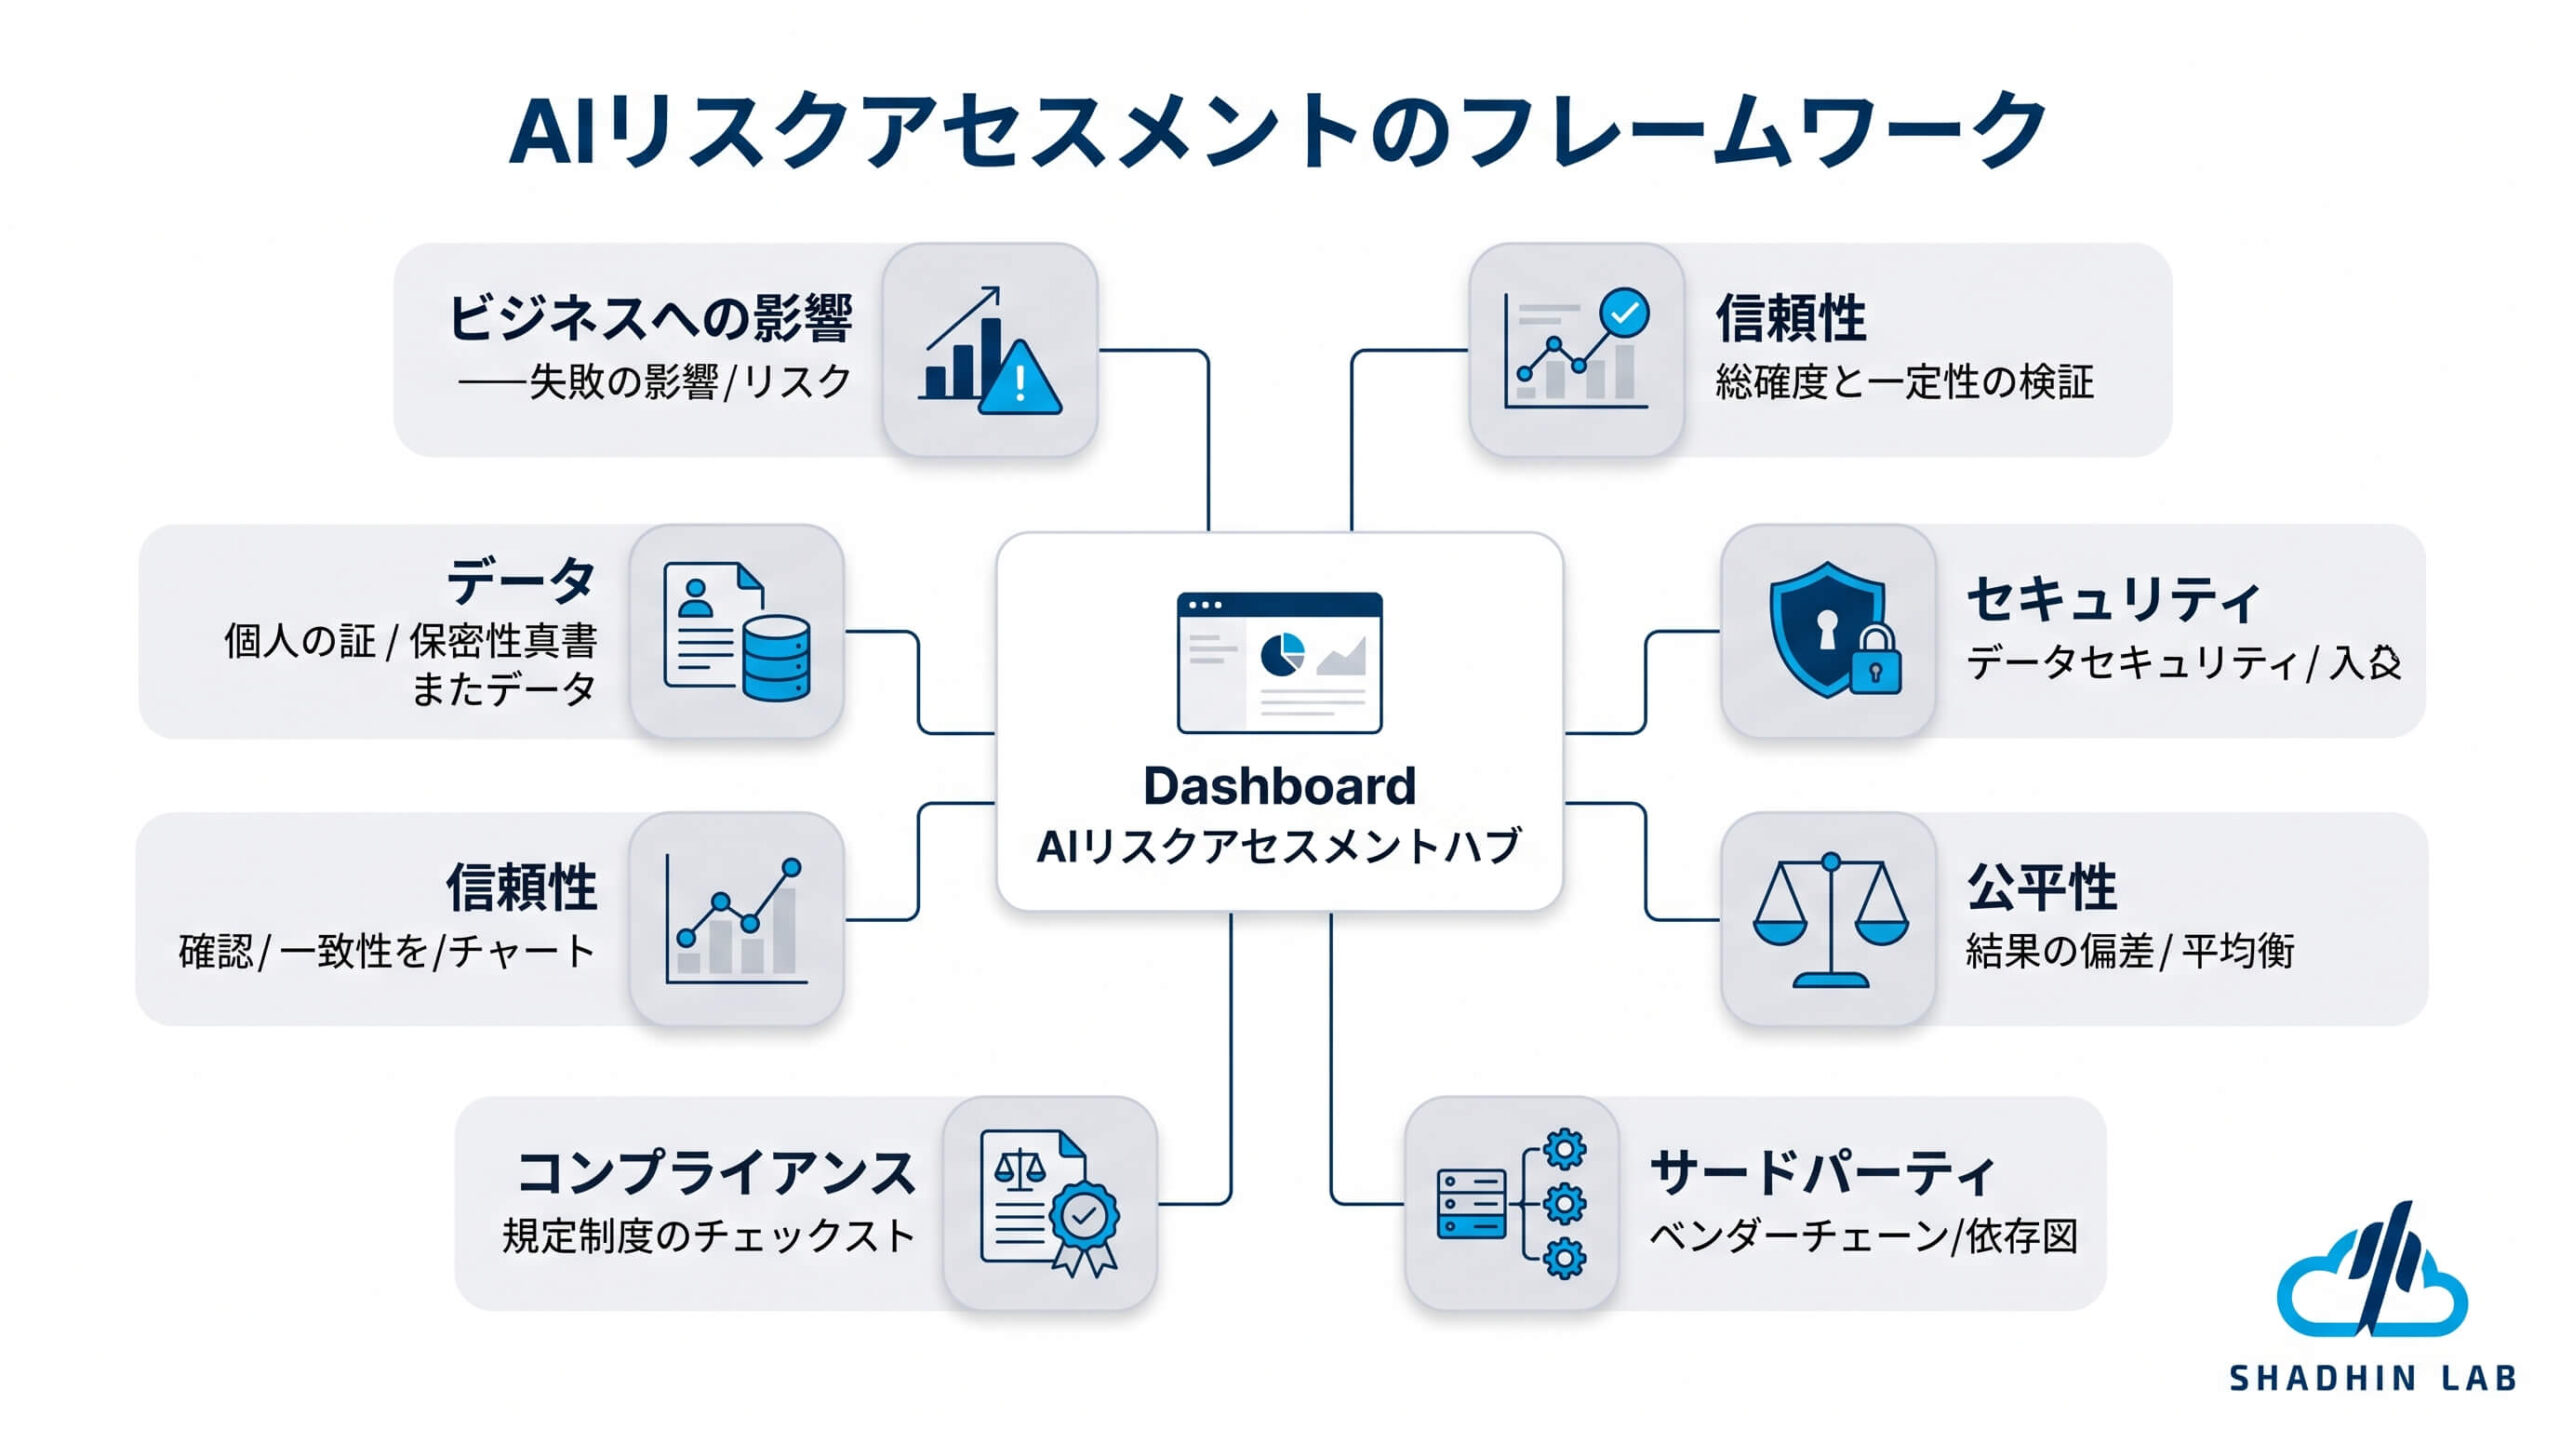
検討すべき、一般的に参照されるフレームワークには、以下のものがあります。
リスクガバナンスのフレームワークは、組織内で常に誰かが責任を負うことを保証する、明確な責任体制と監督プロセスを定義します。これらのフレームワークは、誰が意思決定を行い、誰が監督を担い、組織内でどのように情報が流れるのかを明確にします。
特に金融サービス分野で使用されるモデルリスク管理フレームワークは、AIモデルの検証、モニタリング、管理に関する厳格なアプローチを提供します。厳しい規制を受ける業界で事業を展開している場合、これらのフレームワークは実証済みのアプローチを提供します。
責任あるAIのフレームワークは、AIシステムの公平性、透明性、倫理的な利用に特化しています。これらのフレームワークは、組織の価値観や社会的な期待に沿ったAIシステムの構築に役立ちます。
組織では通常、業界固有の要件、規制環境、リスク許容度に合わせて、これらのフレームワークを適応させる必要があります。すべての組織に完全に適合する単一のフレームワークはありません。
AIライフサイクル全体におけるAIリスク管理
AIシステムが構想段階から本番環境へと進むにつれて、AIリスク管理のニーズがどのように変化するか考えたことはありますか?効果的なAIリスク管理には、AIの開発および導入ライフサイクル全体を通じて、異なるアプローチと注意すべきポイントが必要です。
データの収集と準備
AIプロジェクトの最初期の段階では、データプライバシー、バイアス、品質に関連するリスクに対処する必要があります。データ収集の実践が、その後のすべての基盤を決定するため、この段階は長期的な成功にとって極めて重要です。
データ準備プロセスには、プライバシー影響評価、バイアス検出テスト、問題を早期に発見するための品質検証手順を含めるべきです。これらの基礎的な取り組みによって、問題がモデルに組み込まれるのを防ぎます。
モデルの開発と学習
チームがAIモデルを開発・学習させる際には、開発プロセスの透明性を確保し、包括的な公平性テストを実施するとともに、多様なシナリオや特殊なケースにおける性能を検証する必要があります。
モデル開発段階には、将来の監査を可能にする文書化の実践や、バイアスおよび精度の問題を検出するテスト手順を含めるべきです。検証手法では、本番環境においてモデルが確実に動作することを保証しなければなりません。
導入と統合
AIシステムを本番環境に導入する前に、安全な統合を確保するため、厳格なセキュリティテストと運用検証を実施する必要があります。この段階では、既存のシステムやプロセスを慎重に考慮する必要があります。
導入プロセスには、ロールバック手順、モニタリングシステムの設定、正常な動作を検証する統合テストを含める必要があります。AIシステムは、本番稼働を開始する前に、他のビジネスシステムと正しく連携して動作しなければなりません。
モニタリングとガバナンス
AIシステムを導入して運用を開始した後も、性能のドリフト、新たに生じるバイアスのパターン、予期しない動作を検出するために、継続的なモニタリングが必要です。これらの継続的なプロセスは、問題が深刻化する前に特定するのに役立ちます。
継続的なガバナンスプロセスには、定期的なモデル性能レビュー、バイアス監査、利害関係者からのフィードバックの仕組みを含めるべきです。これらの体系的なアプローチにより、AIリスク管理の有効性を長期にわたって維持できます。
AIリスク管理のベストプラクティス
AIリスク管理を改善するために、今すぐ実施できる具体的な戦略は何でしょうか?これらの実践的なアプローチは、さまざまな業界や組織の状況において効果が実証されています。
実施できる効果的なAIリスク管理の取り組みには、以下が含まれます。
AIの監督に関する明確なガバナンス体制を確立することで、組織内の誰かが意思決定に関する権限と責任を持つことを保証します。ガバナンス体制では、役割、責任、意思決定プロセスを明確に定義する必要があります。
厳格なデータ管理と品質管理を実施することで、AIシステム全体を損なう可能性のある「ゴミを入力すればゴミが出力される」という問題からシステムを保護します。質の低いデータ基盤の上に構築することには、常にリスクが伴います。
定期的に公平性とバイアスのテストを実施することで、差別的なパターンが実際の人々に影響を及ぼし、問題を引き起こす前に特定できます。偏りのあるAIによる法的問題や評判の悪化は、組織に壊滅的な影響を与える可能性があります。
AIシステムの透明性と説明可能性を維持することで、利害関係者は自分たちに影響を及ぼすAI主導の意思決定を理解し、信頼できるようになります。透明性は、規制遵守や監査要件への対応も支援します。
AIモデルとその出力を定期的に監査することで、システムが期待どおりに動作し続けていることを継続的に確認できます。これらの監査は、システムが長期にわたって組織の基準を満たしていることを保証するのに役立ちます。
これらの取り組みは、リスクを最小限に抑えながらビジネス目標を支える、信頼性が高く責任あるAIシステムの構築に役立ちます。
ヒント:技術的な解決策に取り組む前に、まずガバナンス体制の整備から始めましょう。明確な責任体制を確立することで、ほかのすべての取り組みの効果が高まります。
AIリスク管理の課題
組織でAIリスク管理を実施する際、どのような障害が予想されるでしょうか?これらの課題を理解することで、AIリスク管理の取り組みに必要な現実的なスケジュールとリソースを準備できます。
AIシステムの複雑さ
多くのAIモデルはブラックボックスとして動作するため、特定の意思決定がどのように行われるのかを理解することが非常に困難です。この不透明性は、利害関係者への意思決定の説明、問題のデバッグ、透明性要件への準拠の確保において課題を生み出します。
組織には、完全には説明も予測もできないAIシステムを管理するための戦略が必要であり、そのためには異なるアプローチが求められます。従来のソフトウェア向けリスク管理手法では、AIシステムに十分に対応できないことがよくあります。
急速な技術の変化
AI技術は驚異的な速さで進化しているため、組織がリスク管理フレームワークを最新の動向に合わせて維持することは困難です。新たな脅威のパターンやAIの新しい能力によって、リスクを取り巻く状況は絶えず変化しています。
AIリスク管理のアプローチには、新しいAI技術、攻撃経路、規制要件に対応できるだけの柔軟性と適応性が必要です。この急速に進化する分野では、固定的なフレームワークはすぐに時代遅れになります。
標準化された規制の不足
AIに関する世界的な規制の枠組みは、現在も整備が進められており、相互に矛盾することも多いため、組織に不確実性をもたらしています。複数の法域で事業を展開すると、こうしたコンプライアンス上の課題はさらに大きくなります。
コンプライアンス戦略では、規制の不確実性や、異なる法域の要件間で生じる可能性のある矛盾を考慮する必要があります。この複雑さに対応するには、継続的な法的助言と柔軟な実施アプローチが求められます。
AIリスク管理の未来
AIリスク管理は今後どのような方向に進み、次に起こることに備えて組織はどのような準備をすべきでしょうか?新たなトレンドを理解することで、AIリスク管理への投資について戦略的な意思決定を行うことができます。
責任あるAIガバナンス
組織には、倫理的なAI開発、利害関係者の説明責任、透明性の高い意思決定プロセスを重視する、体系的なガバナンスモデルがますます必要になります。将来のガバナンス手法では、より多くの利害関係者の関与と、より高い透明性が求められる可能性があります。
将来のガバナンスモデルでは、現在の取り組みよりも強力な説明責任の仕組みが求められるでしょう。組織は、より包括的な監督要件と利害関係者の参加プロセスに備える必要があります。
AIの規制とコンプライアンス
世界各国の政府は、AI導入における透明性、安全性、公平性を確保するため、包括的な政策を導入しています。組織は、より厳格な規制要件と法執行措置に備える必要があります。
将来の規制では、現在の自主的な取り組みを超えて、詳細な文書化、定期的な監査、特定の技術的な保護措置が求められる可能性があります。あらゆる業界で、コンプライアンスにかかるコストと複雑さは今後も増大していくでしょう
自動化されたリスクモニタリング
AIを活用したモニタリングツールは、異常、バイアスのパターン、モデルのドリフトをリアルタイムで検出し、組織がより迅速に対応できるよう支援します。将来のモニタリングシステムは、リスクが顕在化する前に、その可能性に関する予測的な洞察を提供するようになるでしょう。
こうした高度なモニタリング機能により、予防措置を実施し、新たな脅威に対応するための時間をより多く確保できます。自動化されたAIリスク管理ツールは、複雑なAIポートフォリオを管理するうえで不可欠なものとなるでしょう。
Shadhin LabがAIリスク管理をどのように支援するか
AIリスク管理の複雑な領域を乗り越えるために、専門家のガイダンスをお探しですか?Shadhin Labは信頼できるテクノロジーパートナーとして、お客様のような組織がビジネス価値を生み出す、安全で責任あるAIシステムを構築できるよう支援します。
当社の専門分野は、AIガバナンスのフレームワーク、継続的なモデルモニタリング、包括的なリスク評価手法、規制遵守戦略に及びます。すべての組織がそれぞれ固有の課題や規制要件に直面していることを、私たちは理解しています。
Shadhin Labとのパートナーシップを通じて、さまざまな業界の組織を支援してきた実績のある手法、最先端のツール、経験豊富な専門家を活用できます。当社は、お客様固有のニーズに合わせた効果的なAIリスク管理プログラムを導入します。
結論
これで、組織において責任あるAI導入を実現するために、AIリスク管理がなぜ絶対に不可欠なのかを包括的に理解できたはずです。AIがますます重要な役割を担うなか、リスクの重大性はかつてないほど高まり、その複雑さも増し続けています。
組織で最初に何を導入しますか?体系的なガバナンス、継続的なモニタリング、強固なデータ管理の取り組みを積極的に導入する組織は、リスクを低減できる立場に立てます。そして、利害関係者を保護しながら、AI技術がもたらす変革の恩恵を最大限に活用できます。
効果的なAIリスク管理への取り組みは、たった一歩から始まります。ガバナンス体制、リスク評価、モニタリングシステムのいずれから始めるにしても、重要なのは今すぐ始めることです。リスクが深刻な問題として顕在化するまで待つことは、予防するよりもはるかに大きなコストにつながります。
未来は、AIの力を責任ある形で活用できる組織のものです。包括的なAIリスク管理への取り組みは、他の組織との差別化につながり、AIを活用した持続可能な成長の基盤を築きます。
よくある質問
AIリスク管理において最も重要な最初のステップは何ですか?
技術的な解決策を導入する前に、明確なガバナンス体制と説明責任の枠組みを確立することから始めるべきです。強固なガバナンスは、その他すべてのAIリスク管理活動の基盤となり、重要な意思決定を行う権限を持つ担当者が確実に存在するようにします。
組織ではどのくらいの頻度でAIリスクを評価すべきですか?
導入済みのシステムについては継続的なモニタリングを行い、少なくとも四半期ごと、または重大な変更を加えるたびに正式なリスク評価を実施する必要があります。高リスクのアプリケーションについては、リスク許容度や規制要件に応じて、より頻繁な評価が必要になる場合があります。
小規模な組織でも効果的なAIリスク管理を実施できますか?
はい、組織の規模にかかわらず、効果的なAIリスク管理を実施できます。基本的なガバナンス体制とリスク特定プロセスから始め、AIの利用が拡大するにつれて、より高度なモニタリング機能や評価機能を段階的に追加していきましょう。
どの規制要件を優先すべきですか?
まず、自社の特定の業界や事業を展開する地域に適用される規制に重点を置くべきです。通常、EU AI法、GDPR、業界固有の要件が優先されますが、具体的な状況に基づいて法務チームから指針を得る必要があります。
AIリスク管理プログラムの有効性をどのように測定できますか?
インシデントの減少率、コンプライアンス監査の結果、利害関係者の満足度スコア、リスク検出までの速度などの指標を通じて、有効性を測定できます。定期的なテストや検証演習も、AIリスク管理プログラムの有効性を示す貴重な指標となります。

Shaif Azad
Shaif Azad Rahi is an AI/ML professional and Solution Engineer at Shadhin Lab, specializing in AI-powered solutions and scalable software systems, with a focus on applying AI to solve real-world business challenges.
Related Post
LLM向けAIインフラストラクチャ:構成要素、コスト、導入
Large language models (LLMs) need more than a powerful GPU to operate reliably in production. They...
プロンプトエンジニアリングガイド:より良いAIプロンプトの書き方
You ask an AI model a simple question and get a generic answer. You rewrite the...
2026年版:おすすめAI営業エージェント10選|あなたに最適なのはどれ?
AI sales agents are no longer one clearly defined product category. Some automate outbound prospecting, while...
