
バイブコーディングのセキュリティリスク:注意すべきポイント
Table of Contents
バイブコーディングでは、作りたいものを言葉で説明し、AIコーディングツールにコードを生成させることで、アプリケーションをより簡単に開発できます。創業者、開発者、技術的な専門知識を持たない開発者も、これまで以上に迅速にプロトタイプや実用的なアプリケーションを作成できるようになりました。しかし、適切なセキュリティチェックを行わずに生成されたコードをデプロイすると、そのスピードが代償を伴うことがあります。APIキーの漏洩、脆弱なアクセス制御、データベースの設定ミス、脆弱性のある依存関係などは、アプリケーションやユーザーデータを危険にさらす可能性があります。
バイブコーディングにおける主なセキュ リスクを理解することで、 潜在的な脆弱性を特定し、アプリケーションの公開前に保護するための実践的な対策を講じることができます。
Table of Contents
主なポイント
- AIが生成したコードには、アプリケーションが期待どおりに動作していても、一般的なソフトウェアの脆弱性が含まれている可能性があります。
- 認証情報の漏洩、不適切なアクセス制御、安全でないデータベース設定は、機密情報を危険にさらす可能性があります。
- AIコーディングエージェントがコマンドの実行、ファイルへのアクセス、外部サービスの利用を行える場合、さらなるリスクが生じる可能性があります。
- セキュリティスキャン、依存関係の監査、シークレットの検出、実際の利用状況を想定したテストを実施することで、デプロイ前に脆弱性を特定しやすくなります。
- 決済、機密データ、または重要な業務処理を扱うアプリケーションでは、資格と経験を備えた専門家によるセキュリティレビューが必要になる場合があります。
バイブコーディングにおけるセキュリティリスクとは?
バイブコーディングとは、自然言語によるプロンプトでアプリケーションや機能を説明し、コードの生成や修正をAIに大きく依存するソフトウェア開発手法です。すべてのコードを手作業で記述する代わりに、開発者はAIツールにログインページの作成、データベースへの接続、決済ワークフローの実装などを依頼できます。
このアプローチによって開発を加速できますが、生成されたコードは依然として適切にレビュー、テスト、設定する必要があります。
バイブコーディングにおけるセキュリティリスクは、一般的に次の3つのカテゴリーに分類されます。
コードレベルの脆弱性 は、生成されたコードが認証、ユーザー入力、データベースクエリ、権限などを不適切に処理する場合に発生します。例えば、ログイン済みのユーザーが、他のユーザーの非公開レコードにアクセスできてしまうことがあります。
設定上のリスク は、開発者がAPIキーを公開したり、データベースに過剰な権限を設定したり、安全でない設定のままアプリケーションをデプロイしたりすることで発生します。
AIワークフローのリスク は、コーディングエージェントにファイル、ターミナル、リポジトリ、外部サービスへの広範なアクセス権限を与えた場合に生じます。また、信頼できないコンテンツに隠された悪意のある指示に遭遇する可能性もあります。
これらの問題は、AIが生成したソフトウェアに固有のものではありません。従来の方法で開発されたアプリケーションにも、同じような脆弱性が存在する可能性があります。課題は、バイブコーディングでは、権限のないアクセスや悪意のあるリクエストに対してアプリケーションがどのように動作するかを十分に理解しないまま、動作する機能を簡単に作成できてしまうことです。
重要な原則はシンプルです。 アプリケーションが正常に動作するからといって、安全であるとは限りません。
バイブコーディングにおける7つの主なセキュリティリスク
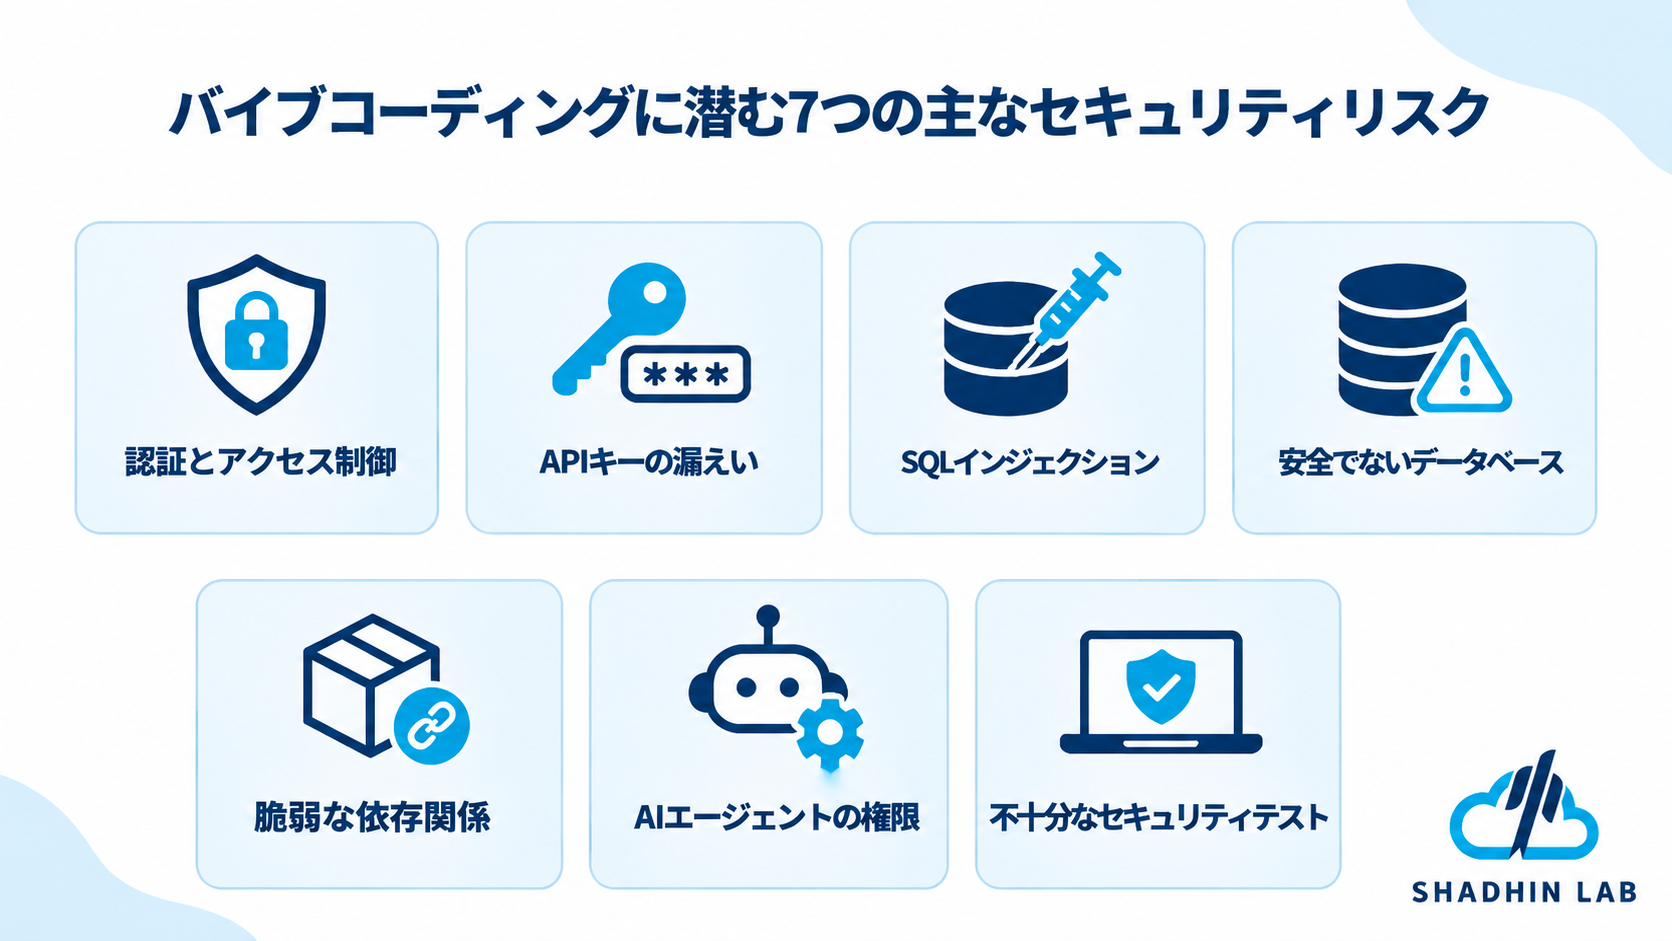
1. 認証とアクセス制御の不備
認証はユーザーが誰であるかを確認する仕組みです。認可は、そのユーザーが何を実行する権限を持っているかを判断します。どちらもアプリケーションを保護するために不可欠です。
AIが生成したコードでは、ログインページやセッション管理が実装されていても、サーバー側の認可チェックが見落とされることがあります。その結果、ユーザーが本来アクセスを制限されている情報を閲覧したり、許可されていない操作を実行したりする可能性があります。
例えば、ユーザーが自分のプロジェクトを閲覧できるプロジェクト管理アプリケーションを考えてみましょう。バックエンドがプロジェクトIDを受け取った際に所有者を確認しなければ、ユーザーはAPIリクエスト内のIDを変更することで、他のユーザーのプロジェクトを取得できてしまう可能性があります。
これはアクセス制御の不備の一例です。ログインに成功したからといって、すべてのエンドポイントやデータベースレコードが自動的に保護されるわけではありません。
リスクを軽減する方法:
- フロントエンドだけでなく、サーバー側で認可を徹底する。
- 現在のユーザーが、リクエストされた各リソースにアクセスする権限を持っているか確認する。
- ユーザーごとに必要なアクセスレベルが異なる場合は、ロールベースの権限管理を使用する。
- 複数のアカウントと異なる権限レベルを使用してアプリケーションをテストする。
- - 管理者向けの操作に適切な権限が必要であることを確認する。
2. APIキーと機密性の高い認証情報の漏洩
AIコーディングツールは、決済プロバイダー、データベース、メールサービス、その他の外部APIに接続するコードを生成することがあります。非公開の認証情報がフロントエンドのコードに記述されたり、公開リポジトリにコミットされたりすると、権限のない第三者に不正利用される可能性があります。
例えば、AIが生成したフロントエンドのJavaScriptファイルに、非公開のAPIキーが直接記述されている場合があります。ブラウザーで実行されるコードはユーザーから見えるため、インターフェース上でキーを隠しても、秘密情報として保護されるわけではありません。
認証情報は、設定ファイル、バージョン管理の履歴、アプリケーションのログ、外部AIサービスに送信したプロンプトなどから漏洩することもあります。
リスクを軽減する方法:
- 非公開のAPIキーやサービスの認証情報は、サーバー側で管理する。
- 環境変数または専用のシークレット管理サービスを利用する。
- 利用可能な場合は、コードリポジトリでシークレットスキャンを有効にする。
- ソースコードの履歴、デプロイ設定、ログを確認し、認証情報が漏洩していないか調べる。
- 漏洩した可能性のある認証情報は、ローテーションするか無効化する。
GitHubでは、リポジトリ内に公開された認証情報をシークレットスキャンによって検出する方法を説明しています。ただし、スキャンだけに頼るのではなく、安全な認証情報の保管と慎重なアクセス管理を組み合わせる必要があります
3. SQLインジェクションと安全でない入力処理
アプリケーションは、検索ボックス、登録フォーム、ファイルアップロード、コメント、APIリクエストなどを通じて入力を受け取ることがよくあります。これらの入力が不適切に処理されると、攻撃者がアプリケーションの動作を操作できる可能性があります。
SQLインジェクションは、信頼できない入力によってデータベースクエリの意味が変えられてしまう攻撃です。クロスサイトスクリプティング(XSS)は、悪意のあるスクリプトが他のユーザーのブラウザーで実行される原因となることがあります。コマンドインジェクションは、ユーザーが制御できるデータを安全でない方法でOSのコマンドに渡した場合に発生する可能性があります。
例えば、検索機能がユーザーの検索文字列をSQL文に直接挿入してデータベースクエリを構築しているとします。細工された入力によって、単にレコードを検索するはずのクエリが改変される可能性があります。
AIツールは、通常の入力では正常に動作する機能を生成できても、悪意のある入力や想定外の入力への対応を適切に実装できない場合があります。
リスクを軽減する方法:
- 文字列の連結によってSQL文を構築するのではなく、パラメーター化クエリを使用する。
- 実績のあるセキュリティライブラリやフレームワークを利用する。
- 想定される形式や制限に基づいて、サーバー側で入力を検証する。
- XSSのリスクを軽減するため、出力先のコンテキストに応じて適切にエンコードする。
- 信頼できない入力をシェルコマンドに直接渡さない。
- 通常のユーザー操作だけでなく、境界値や不正なリクエストもテストする。
入力検証は有効ですが、特定の脆弱性に対して設計された保護対策の代わりとして使用すべきではありません。
4. 安全でないデータベースとAPIの設定
データベースへの接続が正常に動作しているからといって、データベースが安全に設定されているとは限りません。
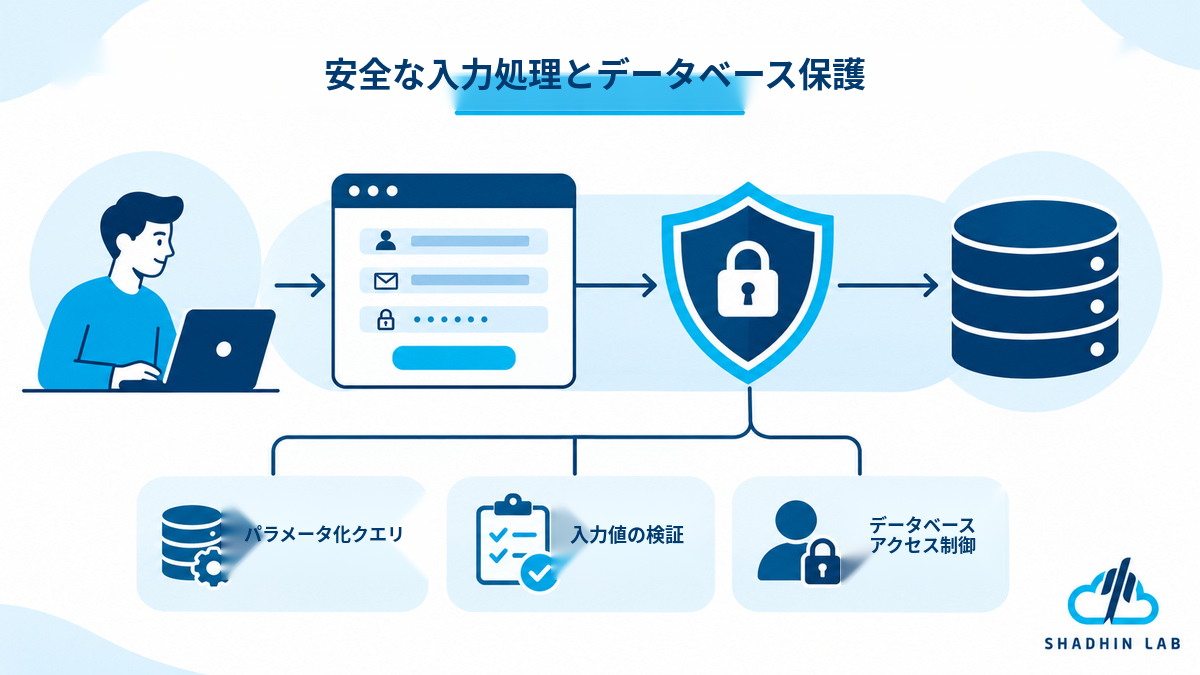
AIが生成したアプリケーションでは、過剰な権限を持つデータベース認証情報が使用されたり、適切な認可なしでエンドポイントが公開されたり、行レベルセキュリティ(RLS)ポリシーが設定されていなかったりすることがあります。RLSは、定義されたルールに従って、ユーザーがアクセスできるデータベースの行を制限する仕組みです。
例えば、顧客ポータルで各顧客が自分のアカウント情報を閲覧できるとします。データベースのポリシーが設定されていない、または正しく設定されていない場合、顧客がリクエストのパラメーターを変更することで、他の顧客のレコードを取得できてしまう可能性があります。
同様の問題は、ファイルストレージ、管理者向けエンドポイント、サードパーティとの連携にも影響する可能性があります。
リスクを軽減する方法:
- 最小権限の原則を適用し、各ユーザー、サービス、アプリケーションコンポーネントには、必要な権限だけを付与する。
- データベースのアクセス制御ポリシーを確認し、異なるユーザーアカウントを使ってテストする。
- 機密性の高いAPIエンドポイントを、適切な認証と認可によって保護する。
- ファイルストレージやデータベースのリソースが意図せず公開されていないか確認する。
- 本番環境の設定を開発環境の設定とは別に確認する。
- フロントエンドのボタンを非表示にしても、そのボタンが呼び出すAPIへのアクセスを防げるとは限らないことを理解する。
5. 脆弱な依存関係や実在しない依存パッケージ
現代のアプリケーションは、外部のパッケージやライブラリに依存しています。AIコーディングツールは、古い依存関係、脆弱性のあるバージョン、誤ったインストールコマンド、さらには実在しないパッケージ名を提案することがあります。
関連するサプライチェーン 上の脅威として、**スロップスクワッティング(slopsquatting)**と呼ばれるものがあります。これは、AIツールが幻覚によって生成したパッケージ名を攻撃者が登録し、開発者や自動コーディングエージェントが確認せずにインストールすることを狙う攻撃シナリオです。悪意のあるパッケージがインストール時や使用時にコードを実行すると、開発環境やアプリケーションが侵害される可能性があります。
これは現実的なリスクの一種ですが、AIが誤って生成したパッケージ名がすべて悪意を持って登録されていることを意味するわけではありません。
OWASPの「AIを活用したセキュアコーディング」に関するガイダンスでは、AIが提案したパッケージの実在性を確認し、依存関係に既知の脆弱性がないかチェックすることを推奨しています。
リスクを軽減する方法:
- 提案されたすべてのパッケージが、使用予定のパッケージレジストリに実在することを確認する。
- パッケージのメンテナー、リリース履歴、プロジェクトの活動状況を確認する。
- 依存関係の監査を実施し、既知の脆弱性に関する注意情報を確認する。
- AIツールが推奨したという理由だけで、見慣れないパッケージをインストールしない。
- 開発ワークフローでは、信頼できるレジストリと自動化された依存関係チェックを使用する。
6. AIエージェントへの危険な権限付与とプロンプトインジェクション
すべてのAIコーディングツールが同じ機能を持っているわけではありません。主にコードを提案するツールもあれば、ファイルの編集、ターミナルコマンドの実行、パッケージのインストール、リポジトリへのアクセス、外部サービスとの連携が可能なツールもあります。
エージェントに与える権限が大きいほど、その実行可能な操作を制限することが重要になります。
プロンプトインジェクションも懸念事項の一つです。AIエージェントは、リポジトリの課題、ドキュメントファイル、ウェブページ、その他のコンテンツに埋め込まれた、信頼できない指示に遭遇する可能性があります。こうした指示は、情報の開示、ファイルの変更、安全でない操作の実行などをエージェントに促そうとすることがあります。
エージェントが機密性の高い認証情報にアクセスできたり、承認なしでコマンドを実行できたりする場合、問題はさらに深刻になります。
リスクを軽減する方法:
- 可能な場合は、コーディングエージェントをサンドボックス環境で実行する。ファイルシステム、ネットワーク、利用可能なツールへのアクセスを制限する。
- 本当に必要な場合を除き、本番環境の認証情報を提供しない。
- 変更のデプロイや本番データの変更など、機密性の高い操作には承認を必須とする。
- 変更のデプロイや本番データの変更など、機密性の高い操作には承認を必須とする。
- 自動テストと独立したセキュリティチェックを組み合わせる。
- リリース前に、影響の大きいコード変更をレビューする。
セキュリティテストでは、正規のユーザーが想定どおりの手順に従った場合だけでなく、誰かが意図的にアプリケーションを悪用しようとした場合に、どのように動作するかを検証する必要があります。
7. 不十分なテスト、ログ管理、エラー処理
デモが正常に動作したからといって、アプリケーションの安全性が証明されたわけではありません。ログイン処理が機能し、決済ページが表示され、AIが生成したテストスイートがすべて成功していても、重要なセキュリティ上の弱点が残っている可能性があります。
例えば、テストではユーザーが自分のアカウントを閲覧できることだけを確認し、APIリクエストを変更することで他のユーザーのアカウントにアクセスできないかどうかを一度も検証していない場合があります。
不適切なエラー処理によって内部の詳細情報が漏洩することもあります。また、ログの管理が不適切だと、パスワード、アクセストークン、その他の機密情報が記録される可能性があります。
リスクを軽減する方法:
- 不正なアクセスや想定外のリクエストをテストする。
- エラーによって機密性の高い実装情報が漏洩しないことを確認する。
- パスワード、トークン、不要な個人情報をログに記録しない。
- 不審な活動を監視し、通常とは異なるアクセスパターンを調査する。
- 自動テストと独立したセキュリティチェックを組み合わせる。
- リリース前に、影響の大きいコード変更をレビューする。
セキュリティテストでは、正規のユーザーが想定どおりの手順に従った場合だけでなく、誰かが意図的にアプリケーションを悪用しようとした場合に、どのように動作するかを検証する必要があります。
バイブコーディングで開発したアプリを公開前に保護する方法
小規模なプロトタイプを開発するたびに、高額なエンタープライズ向けセキュリティプログラムを導入する必要はありません。ただし、アプリケーションのリスクに応じた、繰り返し実施できるセキュリティ対策のプロセスは必要です。
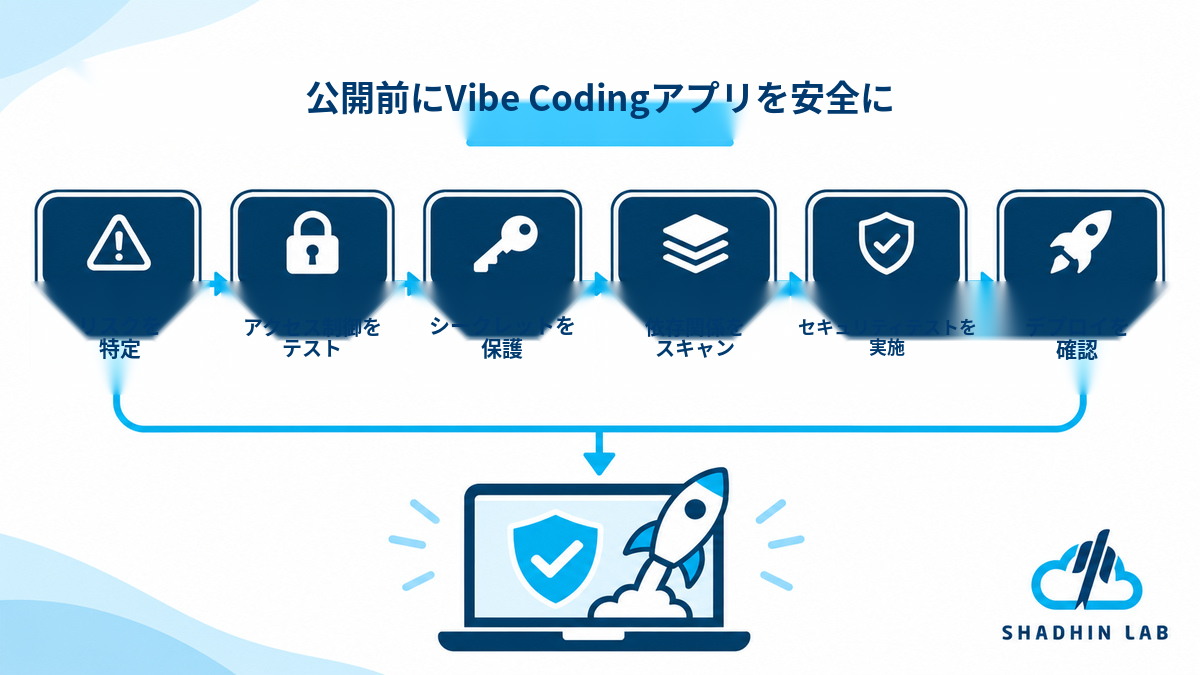
ステップ1. 機密データと重要な操作を特定する
まず、アプリケーションがどのような情報を保存しているのか、また、それが悪用された場合にどのような被害が発生する可能性があるのかを特定します。
個人情報、決済情報、アップロードされたファイル、アカウント設定、管理者向け機能、業務記録などを確認します。どの操作を制限すべきか、また、誰にその操作を実行する権限を与えるべきかを判断します。
この初期評価によって、すべての機能を同じリスクとして扱うのではなく、優先順位を付けてセキュリティ対策を進められます。s
ステップ2. 認証と認可をテストする
複数のテストアカウントを作成し、それぞれのユーザーが許可された情報だけにアクセスできるかを確認します。
ログインせずに保護されたページを開こうとしてみます。リソースIDやAPIパラメーターを変更することで、他のユーザーのレコードにアクセスできないかテストします。一般ユーザーが管理者向けの操作を実行できないことも確認します。
権限はユーザーインターフェースだけでなく、バックエンドとデータベースでも検証してください。
ステップ3. シークレットを保護し、依存関係を監査する
リポジトリとその履歴をスキャンし、APIキー、トークン、パスワード、その他の認証情報が含まれていないか確認します。フロントエンドのバンドル、設定ファイル、ログなどから、意図しない情報漏洩が発生していないかも調べます。
次に、アプリケーションの依存関係を監査して既知の脆弱性がないか確認し、見慣れないパッケージはインストール前に検証します。認証情報が漏洩した場合は、最新のコードから削除するだけでなく、必ず無効化するか、新しいものにローテーションしてください。
ステップ4. 自動セキュリティチェックを実施する
一般的な問題を検出するために、適切な自動化ツールを使用します。
| セキュリティチェック | 検出に役立つ問題 |
| 静的アプリケーションセキュリティテスト(SAST) | ソースコードに潜む潜在的な脆弱性 |
| ソフトウェア構成分析(SCA) | サードパーティ製の依存関係に存在する既知の脆弱性 |
| シークレットスキャン | コードに誤ってコミットされた認証情報 |
| 動的アプリケーションセキュリティテスト(DAST) | 実行中のアプリケーションに存在する特定の脆弱性 |
それぞれの手法には限界があります。スキャナーは、ビジネスロジック上の欠陥を見逃したり、アプリケーションのコンテキストを誤って解釈したり、誤検知を発生させたりする可能性があります。スキャンに合格することは有用な判断材料になりますが、アプリケーションの安全性を保証するものではありません。
ステップ5. 実際の攻撃を想定したシナリオをテストする
攻撃者の視点からアプリケーションをテストします。
不正アクセス、不正な形式の入力、セッションの有効期限切れ、ファイルアップロード、レート制限、想定外のAPIリクエストなどを確認します。必要に応じて、ユーザーが決済要件を回避したり、機密性の高い操作を意図しない方法で繰り返し実行したりできないことも検証します。
シンプルでありながら有効なテストとして、2つのアカウントを作成し、どちらのアカウントからも、もう一方のアカウントの非公開レコードを閲覧・変更できないことを確認する方法があります。
より複雑なリスクを伴うアプリケーションでは、資格と経験を備えた専門家による体系的なセキュリティテストを検討してください。
ステップ6. デプロイ設定を確認し、アプリケーションを監視する
公開前に、HTTPSが有効になっていること、本番環境の認証情報が開発環境のものと分離されていること、データベースやサービスアカウントに適切な権限が設定されていることを確認します。
バックアップ、機密情報を含まないログ管理、監視機能、ロールバック計画を整備します。依存関係を最新の状態に保ち、セキュリティアラートに対応するためのプロセスも確立します。
セキュリティ対策は、公開前に一度だけ実施すればよいものではありません。新しい機能、システム連携、依存関係の追加に伴ってアプリケーションは変化するため、デプロイ後も継続的にレビューを行う必要があります。
AIに自分で生成したコードのレビューを任せても大丈夫?
AIは、理解しにくいコードの説明、不審なパターンの特定、より安全な実装方法の提案、テストの生成などを支援できます。こうした機能によって、開発者や技術的な専門知識を持たない開発者も、セキュリティレビューに取り組みやすくなります
しかし、AIが生成したレビューを、セキュリティが確保されていることの独立した証明として扱うべきではありません。AIツールは、自ら生成したコードに潜む脆弱性を見落としたり、アプリケーションの認可モデルを誤解したり、重要な攻撃シナリオを網羅できないテストを作成したりする可能性があります。
より効果的な方法は、複数の補完的なチェックを組み合わせることです。
- AIにセキュリティ上重要なコードの説明を求め、潜在的な脆弱性を特定させる。
- 独立したセキュリティスキャナーと依存関係の監査を実施する。
- 認証、認可、データ処理、その他の影響の大きい機能を手動で確認する。
- 実際の悪用を想定したシナリオをテストする。
- アプリケーションのリスクに応じて、資格を持つ専門家によるセキュリティレビューを受ける。
AIによるレビューは、多層防御の一つとして有用です。ただし、確立されたセキュリティ対策や人間による責任ある判断を置き換えるのではなく、それらを補完するものとして活用すべきです。
専門的なセキュリティレビューを受けるべきタイミングとは?
適切なレビューのレベルは、アプリケーションが侵害された場合にどのような被害が発生する可能性があるかによって異なります。
機密データを扱わないシンプルなプロトタイプと、決済処理、個人情報の保存、事業上重要な記録の管理、社内システムとの連携を行う本番環境のアプリケーションでは、必要な精査のレベルが異なります。
アプリケーションが機密データを扱う場合、管理者権限を必要とする機能を公開する場合、金融取引を実行する場合、または多くの顧客に利用される予定がある場合は、専門家によるレビューを検討してください。
レビューの範囲によっては、アプリケーションのアーキテクチャ、認証、認可、データベースの権限設定、サードパーティとの連携、デプロイ設定、インシデント対応体制などが調査されます。
サービス提供会社に依頼する前に、契約にどのような作業が含まれるのかを確認しましょう。コードレビュー、脆弱性評価、ペネトレーションテストはそれぞれ異なる作業であり、すべての開発サービスに正式なセキュリティテストが含まれているわけではありません
AIを活用したアプリケーションを開発する企業にとって、安全な実装と適切な技術レビューは、開発の初期段階から計画に組み込むべき重要な要素です。
Vibe Codingで避けるべきよくある間違い
次のような習慣は、安全性が不十分なアプリケーションを公開してしまうリスクを高める可能性があります。
- デモが成功しただけで公開する: 機能が正常に動作していても、アクセス制御やデータ保護が適切に機能している証明にはなりません
- ログイン画面を過信する: 保護対象となるすべてのAPIエンドポイントと機密リソースには、適切な認可設定が必要です。
- AIエージェントに無制限の権限を与える: コーディングツールに、本番環境の認証情報や重要なシステムへのアクセス権を自動的に与えるべきではありません。
- スキャン結果が問題なしなら安全だと判断する: 自動化ツールには検査範囲の限界があり、深刻な脆弱性を見逃す可能性があります。
- 本番環境の設定を軽視する: データベースの権限、シークレット情報、監視体制、デプロイ設定は、それぞれ個別に確認する必要があります。
- 継続的なメンテナンスを省略する: 公開後も、新たな脆弱性が依存関係やインフラに影響を及ぼす可能性があります。
こうしたリスクを軽減する最善の方法は、セキュリティを最終確認として扱うのではなく、開発ワークフローの一部として組み込むことです。
よくある質問
Vibe Codingで作成したアプリが安全かどうかを確認するには?
まず、アクセス制御テスト、シークレット情報のスキャン、依存関係の監査、自動セキュリティチェック、本番環境の設定レビューを実施しましょう。現実的な不正利用のシナリオを想定してテストし、アプリケーションが機密データや重要な業務処理を扱う場合は、専門家の支援を受けてください。
Vibe CodingによってAPIキーが漏えいする可能性はありますか?
はい。秘密鍵がフロントエンドのコード、リポジトリ、設定ファイル、ログなどに誤って含まれてしまう可能性があります。秘密の認証情報はサーバー側で管理し、安全なシークレット管理の仕組みを利用してください。また、漏えいした可能性のある認証情報はローテーションしてください。
AIコーディングツールは、ビジネスアプリケーションに使用できるほど安全ですか?
適切かどうかは、ツールのデータ取り扱いポリシー、権限、デプロイ方式、そしてアプリケーションに求められるセキュリティ要件によって異なります。企業は関連するベンダーのドキュメントを確認し、適切なアクセス制御、テスト、監視体制を導入する必要があります。
技術的な知識がない創業者でも、AIで構築したアプリを公開できますか?
技術的な知識がない創業者でも、AIツールを活用してプロトタイプやリスクの低いアプリケーションを作成できます。ただし、決済、機密データ、または事業上重要な業務処理を扱う製品を公開する前には、適切な技術レビューとセキュリティレビューを手配する必要があります。
セキュリティスキャンに合格すれば、アプリは安全だと言えますか?
いいえ。セキュリティスキャナーは脆弱性を見逃すことがあり、特にビジネスロジック、認可、アプリケーション固有の動作に関する問題を検出できない場合があります。自動テストに加えて、手動レビュー、現実的なセキュリティテスト、継続的な監視を組み合わせてください。
まとめ
Vibe Codingによってソフトウェア開発はより身近なものになりましたが、アプリケーションを安全に構築・運用する責任がなくなるわけではありません。AIが生成したコードには脆弱性が含まれる可能性があり、デモが正常に動作しただけでは、本番環境で公開する準備が整ったとは言えません。
公開前に、アクセス制御の検証、認証情報の保護、依存関係の監査、AIエージェントの権限制限、現実的な不正利用シナリオのテスト、本番環境の設定確認を行いましょう。必要なセキュリティ対策のレベルは、セキュリティ上の問題が発生した場合に想定される影響に応じて決める必要があります。
ビジネス向けのAI活用アプリケーションを開発している場合は、開発の初期段階からセキュリティをプロセスに組み込んでください。ユーザーデータや事業運営に被害が及んだ後に対応するよりも、公開前に弱点を特定するほうが、一般的に容易です。

Shaif Azad
Shaif Azad Rahi氏は、Shadhin Labのソリューションエンジニアとして活躍するAI・機械学習の専門家です。AIを活用したソリューションやスケーラブルなソフトウェアシステムを専門とし、実際のビジネス課題の解決にAIを応用することに注力しています。
Related Post
おすすめのAIエージェント構築ツール7選を徹底比較
AI agent builders make it possible to create AI systems that do more than answer questions....
AIエージェントとチャットボットの違い:特徴と活用事例
Businesses are increasingly using AI to answer customer questions, support employees, and automate repetitive work. However,...
AIを活用したリード獲得:戦略・ツール・ワークフロー
Generating leads is not just about finding more potential customers. Businesses need to identify the right...
